目次
1.SOCRadarとは
SOCRadarは、組織の境界外に潜むサイバー脅威をハッカーの視点(外部目線)から監視・分析・防衛する拡張脅威インテリジェンス(XTI: Extended Threat Intelligence)です。インターネット上にあふれる膨大で複雑な生の脅威データを、AIと専門アナリストの知見によって分析し、自社に関連性の高い「実用的なインテリジェンス」へと変換して提供します。
膨大で複雑な脅威データ(カオス)から明確さへ導く能動的な防御
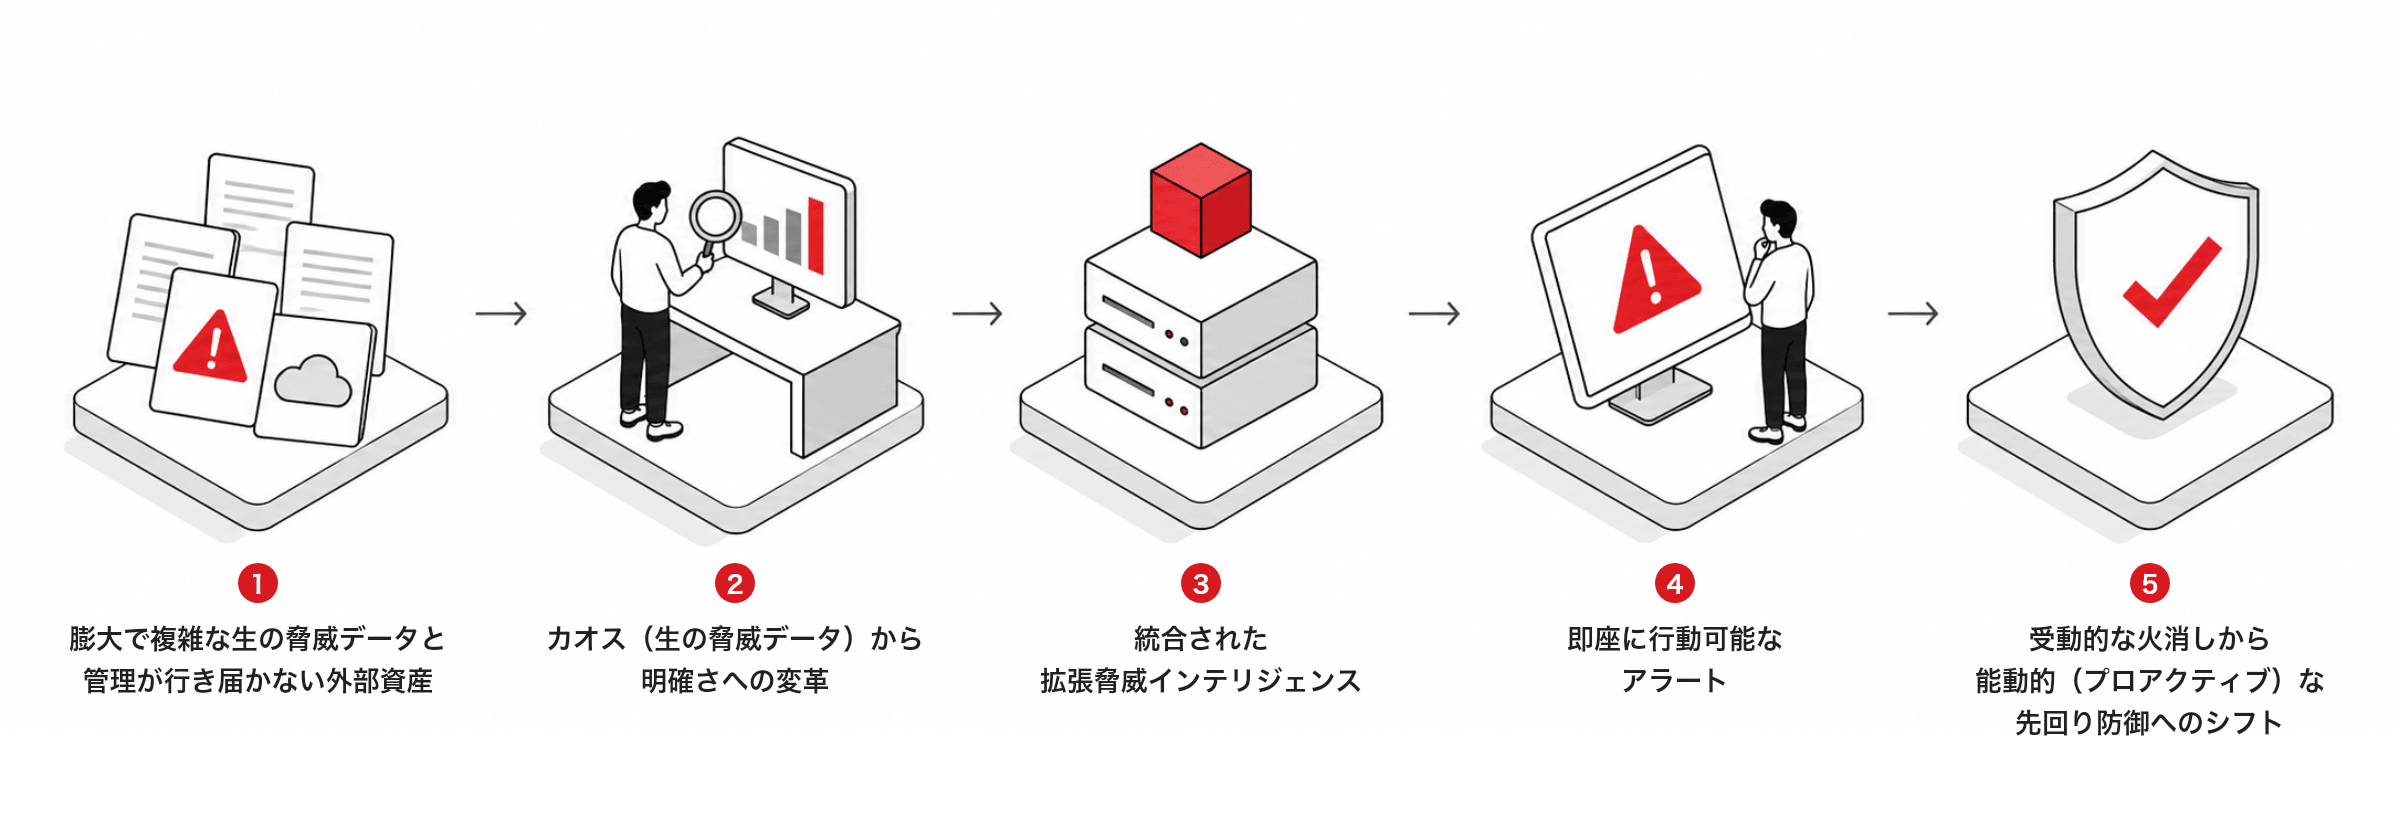
- ① 膨大で複雑な生の脅威データと管理が行き届かない外部資産
【膨大で複雑な生の脅威データとは】
インターネット、ダークウェブ、ログ、セキュリティ機器などから絶えず発生する、フィルタリングや評価がされていない無秩序なデータ(IPアドレス、ファイルハッシュ、ログ、地下チャットの発言など)
【管理が行き届かない外部資産とは】
組織が把握していない資産からサードパーティのリスクまで、境界外のデジタルリスクを網羅的に捉えます。 - ② カオス(生の脅威データ)から明確さへの変革
膨大で複雑な生の脅威データをAIと専門家が分析し、実用的なインテリジェンスに変換します。 - ③ 統合された拡張脅威インテリジェンス
ASM、ダークウェブ監視、ブランド保護、サイバー脅威インテリジェンス、サプライチェーンインテリジェンスを一つのプラットフォームで完結させます。 - ④ 即座に行動可能なアラート
アラートに具体的な修復・緩和アドバイスが含まれており、現場での迅速な一次対応を支援します。 - ⑤ 受動的な火消しから能動的(プロアクティブ)な先回り防御へのシフト
攻撃者が攻撃を計画・準備している初期段階(偵察、アクセス権売買、偽サイト構築など)で脅威を捉え、実害が発生する前に阻止します。
2.実用的なインテリジェンスとは
SOCRadarが掲げる「実用的なインテリジェンス」とは、インターネット上にあふれる膨大で断片的な「生のデータ(情報)」をそのまま提供するのではなく、自組織との関連性や背景(コンテキスト)を分析・評価した上で、「次にどのようなセキュリティ対策(アクション)を取るべきか」を明確に示した情報のことです。
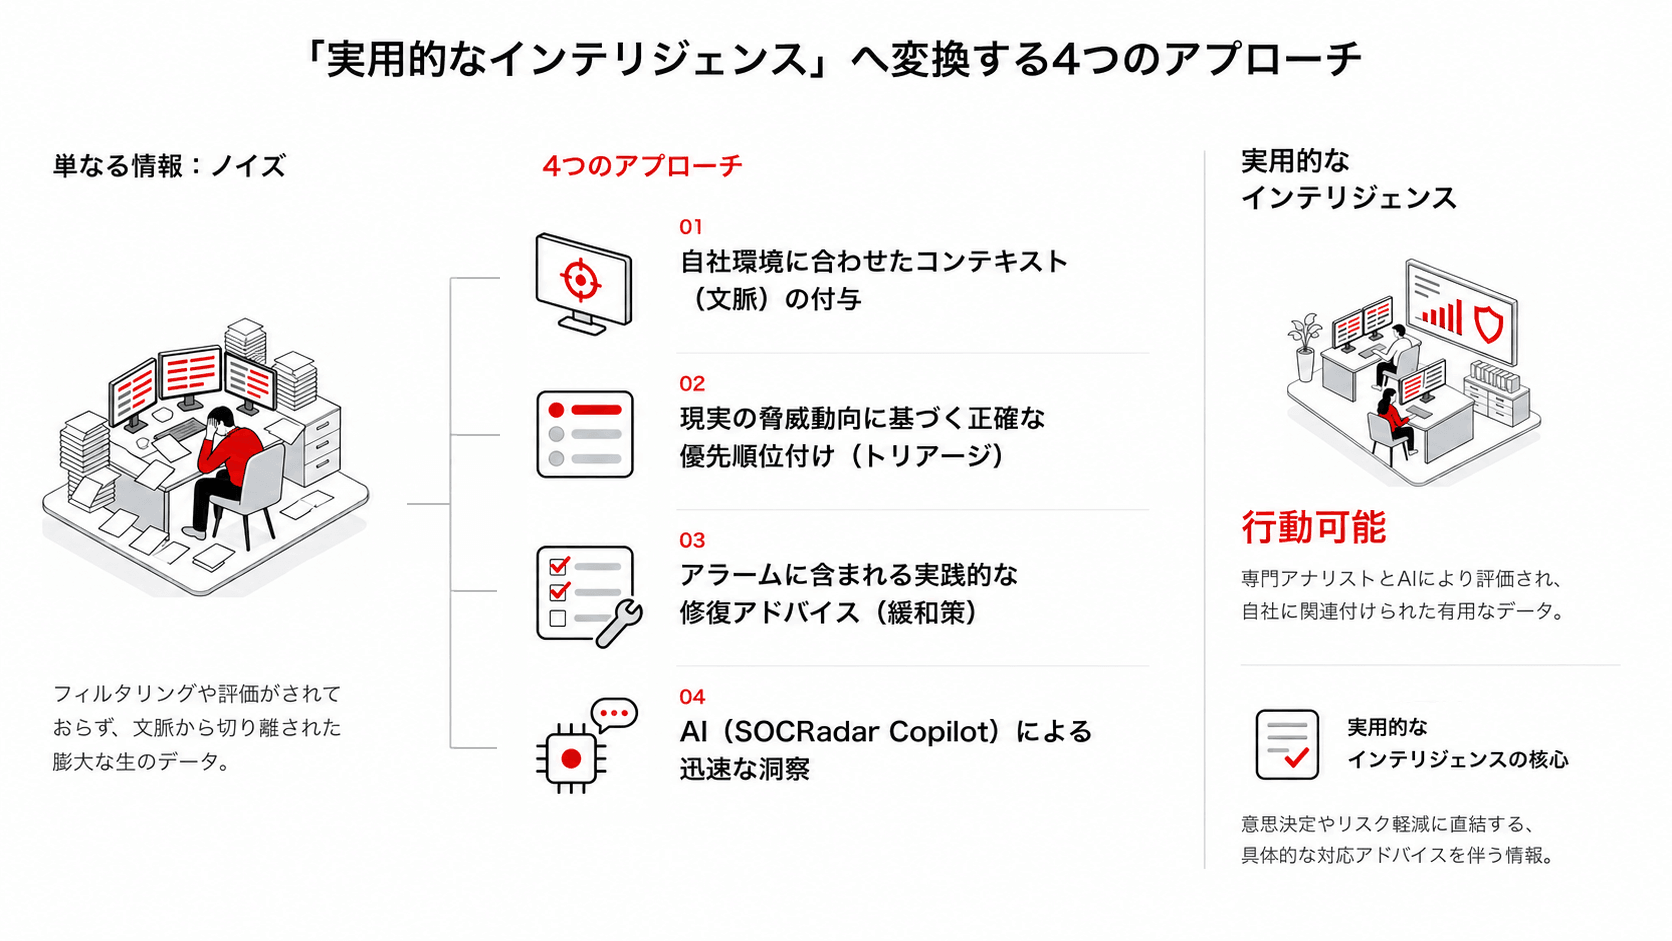
「情報(生のデータ)」と「インテリジェンス」の明確な違い
SOCRadarでは、単なる「情報」と「インテリジェンス」を以下のように明確に区別しています。
■ 情報(Information / 生のデータ):
フィルタリングや評価がされておらず、データ量が多すぎてノイズが混在している状態。文脈から切り離されており、それ単体では具体的な対応に繋がらない。
■ インテリジェンス:
専門アナリストやAIによって処理・評価され、自社に関連する有用なデータのみが抽出・関連付けされた状態。即座に防御アクションへ移行可能。
SOCRadarが「実用的なインテリジェンス」へ変換する4つのアプローチ
SOCRadarは「From Chaos to Clarity(カオスから明確さへ)」というコンセプトのもと、複雑な生データ(情報の海)を以下の4つのアプローチによって「実用的なインテリジェンス」へと昇華させています。
(1) 自社環境に合わせたコンテキスト(文脈)の付与:
単に「不審なIPアドレス」や「ハッシュ値」を提供するだけでなく、それが「どの脅威アクター(攻撃グループ)のものか」「どのマルウェアファミリーに属するか」「MITRE ATT&CKのどの攻撃手法に該当するか」といった豊富なメタデータを付加します。さらに、自社の外部公開資産(ASM)やサプライチェーンと直接紐付けることで、無関係なアラート(ノイズ)を排除します。
(2) 現実の脅威動向に基づく正確な優先順位付け(トリアージ):
無数に存在する脆弱性や脅威すべてに対応することは不可能です。そのため、技術的な深刻度(CVSS)だけでなく、将来の悪用予測(EPSS)や、現在進行形で悪用・武器化されているかを示すリアルタイム指標(SVRS、CISA KEV、ランサムウェア関連タグなど)を融合させ、「今すぐ対応すべき最も危険なリスク」の優先順位を自動的に決定・提示します。
(3) アラームに含まれる「実践的な修復アドバイス(緩和策)」:
リスクやインシデントが検出されて組織に通知される際、単なる警告にとどまらず、アラームに「インシデントを軽減するための実践的なアドバイス(修復・緩和策)」が含まれています。これにより、セキュリティ担当者は通知を受け取った瞬間から具体的な対策(パッチ適用、通信遮断、セッション切断など)を即座に実行できます。
(4) AI(SOCRadar Copilot)による迅速な洞察:
複雑な脅威データやCVEの技術詳細を、生成AIが自然言語で分かりやすく要約します。調査対象の組織や資産に合わせて「重要な洞察(Key Insights)」や「緩和戦略(Mitigation Strategies)」を動的に提供するため、高度な専門知識がなくても迅速な意思決定が可能になります。
3.SOCRadar 5つのコアモジュールの主要機能の概要
SOCRadarは、複雑なデータから明確で信頼できる脅威インテリジェンスを提供する拡張脅威インテリジェンス(XTI: Extended Threat Intelligence)プラットフォームです。組織のデジタル資産を保護し、サイバー攻撃に対して受動的な対応から「能動的(プロアクティブ)な防御」へとシフトするための強力なソリューションを提供します。
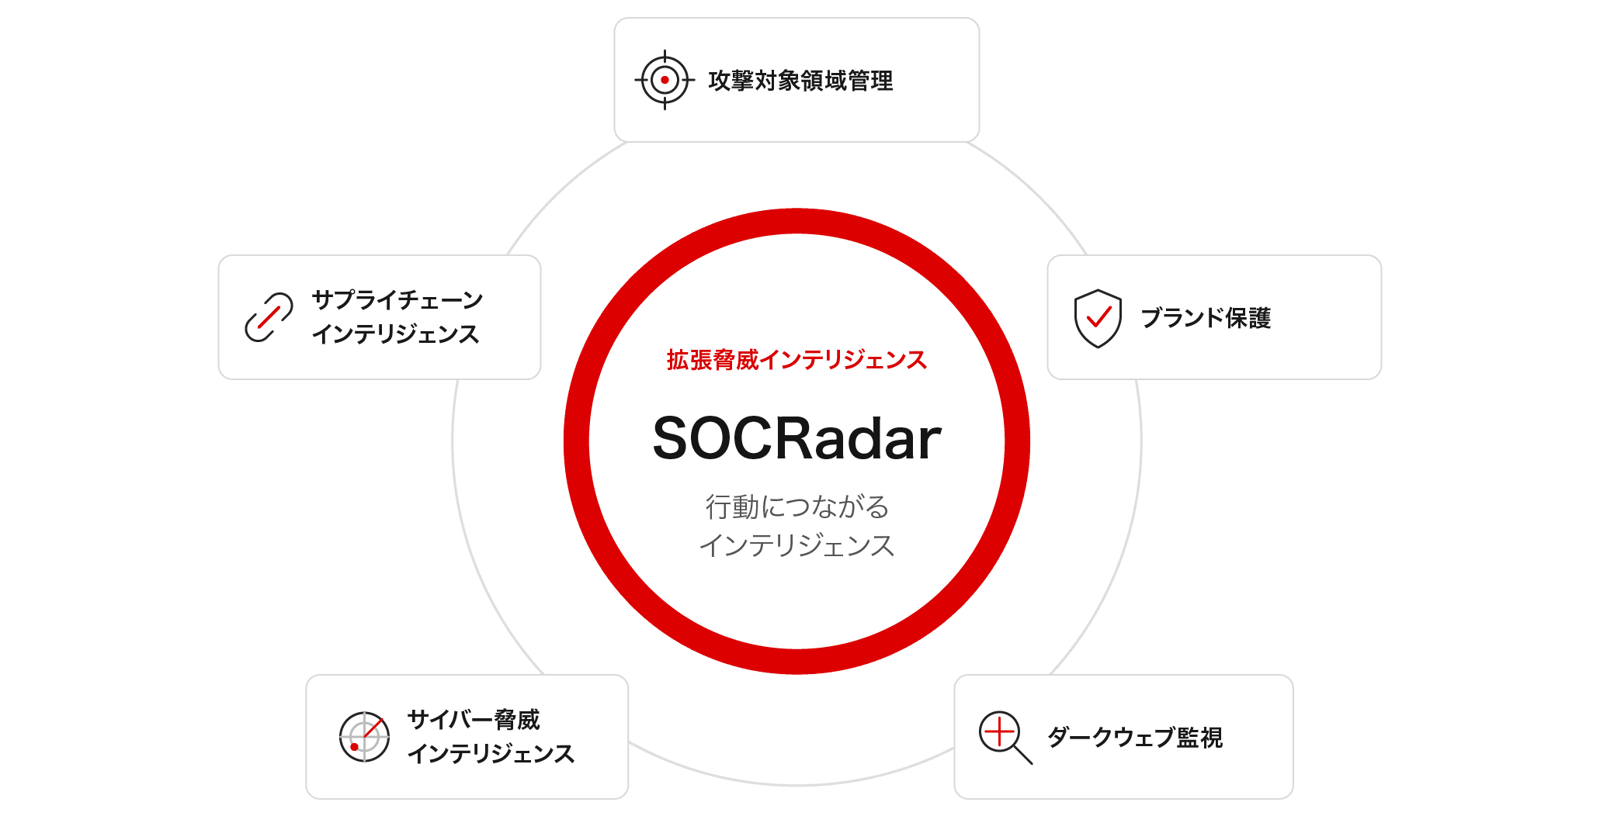
攻撃対象領域管理(ASM)の概要
ハッカーの視点(外部目線)から組織の外部公開資産を可視化し、攻撃の侵入口となる弱点や設定ミスを継続的に管理するモジュールです。
◇ デジタルフットプリント(資産の網羅的特定)
ドメイン、IPアドレス、SSL/TLS証明書、Webサイト、クラウドバケット、ログインページ等を自動マッピングし、管理の行き届いていない「未知の資産(シャドーIT)」や過去の露出コンテンツを特定・インベントリ化します。独自指標のASESスコアで各資産のリスクレベルを総合評価します。
◇ 脆弱性監視
スケジュールされた自動スキャンにより、外部資産全体に存在する既知の脆弱性(CVE)を自動検出します。CVSS(理論的深刻度)、EPSS(将来のエクスプロイト予測)、SVRS(現実世界の脅威状況)の3つのスコアリングモデルを統合し、実効的な優先順位付け(トリアージ)を行います。
◇ 攻撃対象領域脅威評価(ASTA)
3万以上のプラグインを備えた動的ライブラリを活用し、指定資産のカスタムスキャンやCISA KEV等のリアルタイム脅威データに基づく評価、パッチ適用後の再スキャン・検証を自動化します。
高度なダークウェブ監視の概要
インターネットの暗部(ダークウェブ、地下フォーラム、ブラックマーケット、匿名チャット等)を24時間監視し、情報漏洩や攻撃計画を早期に捉えるモジュールです。
◇ 流出情報(PII・認証情報)の検出
情報窃取型マルウェア(InfoStealer)ログやデータ侵害から流出した従業員・顧客の個人情報(PII)や認証情報(ID/パスワード/セッションクッキー)を特定し、多要素認証(MFA)バイパスや不正アクセスが発生する前に先回りして無効化します。
◇ 不正保護
闇市場(ブラックマーケット)やカード詐欺フォーラムを追跡し、盗難されたクレジットカード情報や銀行口座情報、金融詐欺の兆候を検出して損害を最小化します。
◇ VIP保護 & ダークウェブ検索エンジン
経営幹部(Cレベル)を狙う個別の標的型脅威を個別監視・通知する機能や、キーワード・IP・ハッシュ等で地下コミュニティの潜在リスクを能動的に調査(脅威ハンティング)できる検索ツールを提供します。
ブランド保護の概要
組織のブランド名や公式ドメインのなりすまし、フィッシング詐欺、知的財産の不正利用、機密コードの露出を自動検知・排除するモジュールです。
◇ フィッシング・なりすまし検知
公式ドメインに酷似した類似ドメイン(タイポスクワッティング)、主要SNS(Facebook, X, TikTok等)上の偽アカウント、非公式ストアの不正モバイルアプリを自動特定します。
◇ サーフェスWeb監視
GitHubなどの公開コードリポジトリを自動巡回し、不注意でハードコード・公開された認証情報、APIキー、見落とされた機密ソースコードを検出します。
◇ テイクダウン管理 & Google Web Risk連携
プラットフォームから一元的に削除申請(テイクダウン)を管理できるほか、Google Web Riskとの提携により物理的削除を待つ間も主要ブラウザ上で該当ドメインをブロック(警告表示化)します。
サイバー脅威インテリジェンス(CTI)の概要
複雑で膨大な「生の脅威データ(カオス)」をAIと専門アナリストの知見で分析し、自社に関連性の高い「実用的なインテリジェンス」へ変換するモジュールです。
◇ 脅威アクター情報 & MITRE ATT&CKマッピング
攻撃グループの手口(TTPs)をプロファイル化し、MITRE ATT&CKの戦術へ可視化。SIEMやEDRへ即座にデプロイ可能な検知ルール(YARA, SIGMA, Snort等)を提供します。
◇ 脆弱性インテリジェンス & マルウェア分析
武器化・悪用されたCVEやCISA KEVカタログ掲載情報を優先識別。疑わしいファイルを構造解析とサンドボックス(動的解析)のハイブリッド手法で分析し、最新マルウェアの挙動やC2通信先を解明します。
◇ 脅威フィード & IoCエンリッチメント
130以上の情報源からの検証済みIoC(脅威フィード)や特定業界向けプレミアムフィードを提供。SIEMやファイアウォールへ流し込み、通信の検知・ブロックを実現します。
サプライチェーンインテリジェンスの概要
自社で直接管理できないサードパーティベンダー(取引先やソフトウェア)のセキュリティリスクを動的に評価・監視するモジュールです。
◇ データ駆動型リスクスコアリング
ASM・DRP・CTI領域にまたがる「133の技術的チェック項目」に基づき、実際の脅威露出を示す「リスクスコア(A〜F評価 / 0〜100)」を自動算出します。
◇ 分析ダッシュボード & グローバルニュース
エコシステム全体のリスク傾向やインシデントタイムラインを一元可視化。世界中のサイバーニュースやCVE開示情報を特定のベンダーと自動紐づけ追跡します。
◇ コンプライアンスチェック
NIST CSF(2.0含む)やISO/IEC 27001、GDPRなど主要な規制規格に対するベンダーの適合状況を評価し、AIインサイトが具体的な緩和戦略を提示します。
※オプションサービスとなります。
4.SOCRadarが企業にもたらす価値とは
SOCRadarは、複雑な脅威データから明確で信頼できる「拡張脅威インテリジェンス(XTI)」を提供することで、組織のデジタル資産を保護し、主に以下の6つの価値を企業にもたらします。
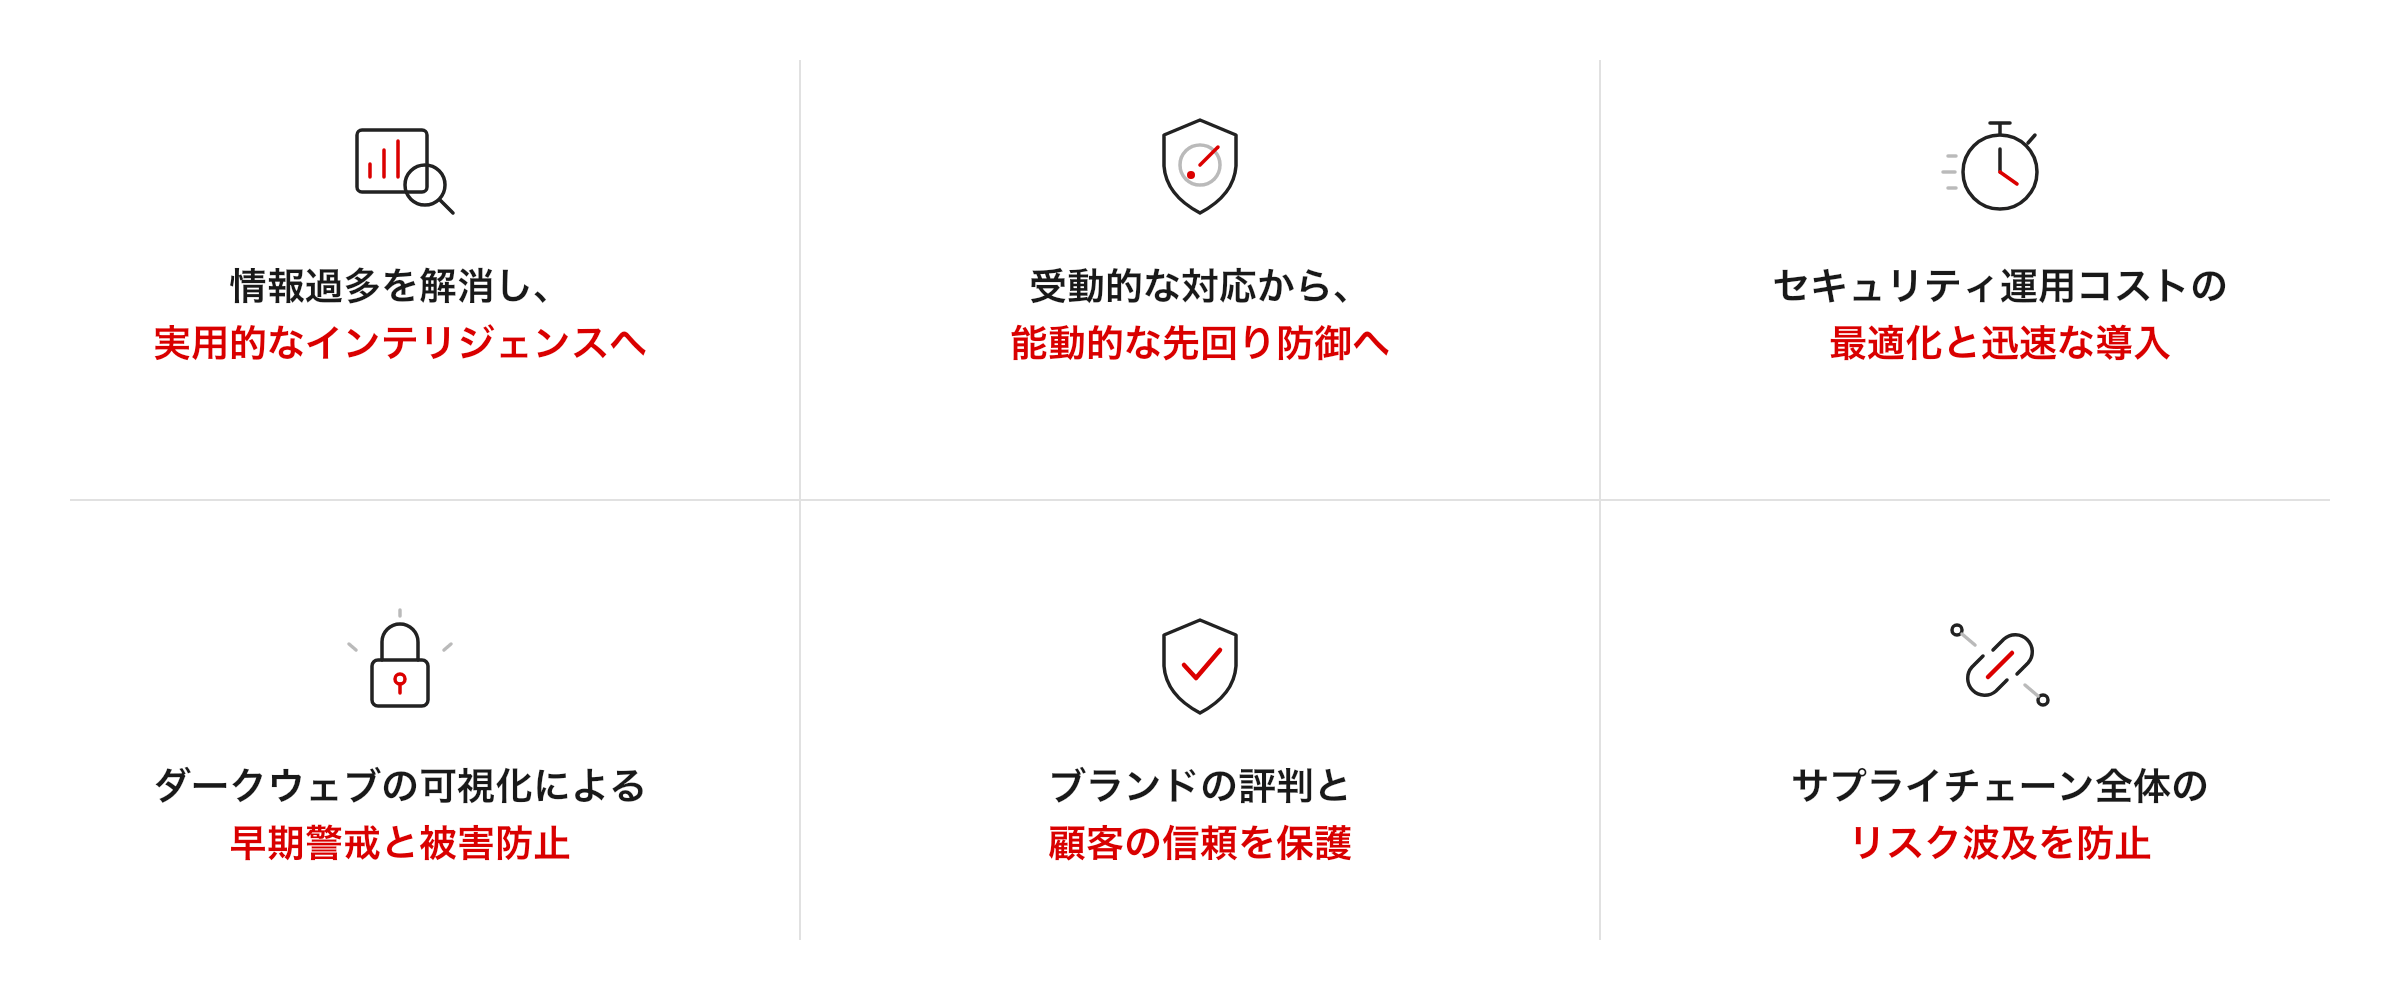
情報過多の解消と「実用的なインテリジェンス」への変換
絶えず変化する膨大な生データ(情報の海)から有意義な結論を導き出し、セキュリティチームが即座に行動できる「実用的なインテリジェンス」へと変換します。単なるデータの羅列や無関係なアラートによる現場の疲弊を防ぎ、AIと専門アナリストの分析を組み合わせることで、セキュリティ専門人材の不足を強力に補完します。
受動的対応から「能動的(プロアクティブ)な防御」へのシフト
インシデントが発生してから対処するのではなく、ハッカーの視点でインターネット全体をスキャンし、セキュリティチームが把握していない「未知の資産(シャドーIT)」や脆弱性を特定します。攻撃者に弱点を突かれる前に潜在的なリスクの優先順位を決定し、修復措置を講じることで、防御姿勢を根本からプロアクティブなものに変革します。
迅速な導入とセキュリティ運用コストの最適化
ドメイン名情報を登録するだけで、エージェントの導入や複雑な設定をすることなく、即座に組織の公開資産の監視を開始できます。また、通知されるすべてのアラームには「インシデントを軽減するための実践的なアドバイス」が含まれているため、リソースを割くことなく迅速に修復作業を開始できます。結果として、データ損失や企業評判の低下、法的罰金などによって発生するコストを最小限に抑えることが可能です。
ダークウェブ可視化による早期警戒と被害の未然防止
インターネットの隠れた領域(ダークウェブ、ハッカーフォーラムなど)を継続的に監視し、従業員や顧客の認証情報や個人情報(PII)の漏洩、盗まれたクレジットカード情報、経営幹部(VIP)を標的とした脅威を検出します。情報が実際のサイバー攻撃や金融詐欺に悪用される前にリアルタイムのアラートを提供し、重大なインシデントへの発展を未然に防ぎます。
ブランドの評判と顧客の信頼の保護
ソーシャルメディアやアプリストアなどインターネット全体を監視し、自社を装ったフィッシングドメイン、不正なモバイルアプリ、偽のソーシャルメディアアカウントを検出します。侵害が検出された場合には、悪質なコンテンツの削除(テイクダウン)手続きまでを包括的にサポートし、顧客の信頼低下や潜在的な法的・財務的リスクを大幅に軽減します。
サプライチェーン全体のリスク波及の防止
自社で直接管理することができないサードパーティ(取引先やソフトウェアベンダー)のセキュリティ姿勢を、実際の活動データと「133の技術的チェック項目」を用いて客観的に評価・スコアリングします。これにより、外部パートナーの脆弱性を経由した自社への脅威の波及を遮断し、相互接続されたビジネス環境におけるサプライネットワーク全体のビジネス継続性(レジリエンス)を確保します。
秋山 勝
IT業界歴25年の現役セキュリティエンジニア。プログラマ、ネットワーク・インフラ、データセンター運用、データ分析を経てセキュリティの道へ。ベンダー(開発・SIer)と社内SEの両面から、数多くのプロジェクトに携わってきました。 現在は、脅威インテリジェンス、ASM、デジタルリスク保護、CASBなど、激化するサイバー脅威から企業資産を守る「攻めの防御」を専門としています。