目次
はじめに
2026年9月以降、国内の企業や組織に対するサイバー攻撃が相次いでいます。業種や組織の規模を問わず被害が広がっており、個人情報の大量漏えいや業務システムの停止など、深刻な影響が発生しています。特に、WebアプリケーションやAPIなどを標的とした不正アクセスによる情報漏えいが目立っており、10月にはJPCERTコーディネーションセンター(JPCERT/CC)や情報通信研究機構(NICT)が相次いで注意喚起を公表しました。さらに、政府の関係機関も一斉に注意喚起を行うなど、異例ともいえる状況となっています。
こうしたサイバー攻撃による被害は、大きく二つに分類できます。一つは、業務システムの停止などによって事業活動やサービス提供に影響を及ぼす「事業停止・業務障害型」の被害です。もう一つは、個人情報や機密情報などが外部に流出する「情報漏えい型」の被害です。両者は同時に発生することもありますが、被害の性質や組織に求められる対応には違いがあります。
また、近年の特徴として、委託先やクラウドサービス事業者などが攻撃を受け、その影響が利用企業や取引先に波及するケースも相次いでいます。自社のシステムが直接攻撃されなくても、事業停止や情報漏えいなどの被害を受ける可能性があるのです。
本記事では、これらの被害の特徴と攻撃手法を整理し、組織が抱える課題と対策について考察します。さらに、経営者に求められる対応や、セキュリティ人材の確保・育成についても考えていきます。
事業継続を揺るがす攻撃
サイバー攻撃による被害の中でも、経営への影響が特に大きいのが、業務システムの停止によって事業活動が継続できなくなるケースです。情報漏えいのみのケースとは異なり、被害が発生した直後から営業活動やサービス提供に支障が生じかねません。復旧までの期間が長期化すれば、売上の減少や顧客離れなど、経営に多大な影響を及ぼす可能性があります。
2026年9月には、ある大手企業グループがランサムウェア攻撃を受け、グループ会社の営業システムに障害が発生しました。小売店舗でのキャッシュレス決済やホテルの予約受付などに影響が及びましたが、主要事業の運営には支障がありませんでした。
10月には、クラウドサービス事業者がランサムウェア攻撃を受け、495の企業や自治体の仮想サーバーが停止する事案が発生しました。調査の結果、顧客向けポータルの認証システムに使用されていたオープンソースソフトウェア(OSS)の脆弱性が悪用され、攻撃者が管理コンソールを経由して仮想化基盤の管理者権限を取得したことが判明しています。攻撃によって仮想サーバーが暗号化され、従来の環境での復旧が困難となるなど、多数の利用組織に深刻な影響を及ぼしました。
また、自治体などが利用する一斉情報配信サービスへの不正アクセスでは、サーバーの脆弱性を悪用して設定情報が窃取され、認証情報の悪用やバックドアの設置につながりました。サービスの一時停止や機能制限に加え、攻撃者による大量の不正メール配信も発生しています。これは、外部サービスの侵害が利用組織の業務や社会的信用にも影響を及ぼす事例といえます。
これらの事例に見られる攻撃手法は、必ずしも新しいものではありません。既知の脆弱性の悪用、管理者権限の奪取、システム内部での攻撃の拡大など、従来から指摘されてきた問題が中心となっています。
情報漏えいを引き起こす攻撃
2026年9月以降、国内ではWebアプリケーションなどへの不正アクセスによって、大量の個人情報が漏えいする事案が相次いでいます。こうした状況を受け、JPCERT/CCや情報通信研究機構(NICT)が公表した情報によると、次のような攻撃が観測されています。
- 既知の脆弱性や設定不備を悪用する攻撃
攻撃者は、インターネットに公開されているシステムを探索し、ソフトウェアの脆弱性や設定不備を発見して悪用を試みます。実際に、BIツールのSQLインジェクションの脆弱性を狙った攻撃や、アプリケーションサーバーへのWebシェルの設置などが確認されています。
- 管理・運用系の認証情報を悪用する攻撃
インターネットに公開されている管理画面に対して、パスワードの総当たり攻撃や辞書攻撃、漏えいした認証情報の悪用等によってログインされてしまった事例も発生しています。
第一、第二は、従来から存在する攻撃手法ですが、幅広いシステムが対象となっている点がポイントです。 - API経由での不正な操作
この攻撃には、主に3つの手口が確認されています。
- 一つ目は、一般公開されているスマートフォンアプリを解析し、接続先のAPIやAPIキーなどを特定して攻撃する手法です。
- 二つ目は、通常の画面操作では実行できない内部APIに対して不正なリクエストを送り、利用者の権限変更や不正なアカウント作成などを試みる手法です。認証トークンの形式やHTTPヘッダーを変更して応答の違いを調べたり、NoSQLインジェクションによってアカウント情報を探索したりする攻撃も確認されています。
- 三つ目は、他のシステムへの侵害によって窃取したAPIキーを悪用する手法です。
特に、APIにおいて利用者IDといった識別子を指定する際に、アクセス権限の制御が適切に行われていないケースがあるようです。例えば、ある利用者の情報を取得するAPIにおいて、識別子を変更すると、他の利用者の情報を取得できてしまうなどです。識別子が容易に推測・列挙できる場合には、大量の情報漏えいにつながるおそれがあります。なお、このAPI経由での不正な操作については、「急増するAPIを悪用したサイバー攻撃とその対策」にて詳しく解説しています。
さらに、これらの攻撃を効率化する手段として、AIの活用が考えられます。実際に、AIを用いたペネトレーションテスト基盤を悪用した攻撃試行も観測されています。AIの活用によって、アプリケーションの解析や脆弱性の探索、攻撃試行に必要な時間や労力を削減できるようになっています。これまで専門的な知識や多くの時間を必要としていた攻撃を、より低いコストで実行できるようになれば、攻撃対象の拡大や攻撃頻度の増加につながると考えられます。今回の情報漏えい事案の増加についても、こうした変化が影響している可能性があります。ただし、その因果関係が明らかになっているわけではありません。
委託先におけるサイバー攻撃が自社に波及
近年、企業や組織の業務システムは、クラウドサービスや外部委託先への依存を強めています。その結果、自社が直接サイバー攻撃を受けていなくても、委託先やサービス事業者への攻撃によって、事業停止や情報漏えいなどの被害が発生するリスクが高まっています。実際、9月以降、このような事例も相次いでいます。
攻撃者側の動向 ― 弱点が見逃されない時代へ
ここまで紹介してきたサイバー攻撃の背景には、攻撃者による探索活動の活発化があります。警察庁が公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、警察庁が設置したセンサーで検知した脆弱性探索行為等の不審なアクセスは、1日・1IPアドレス当たり13,687件に達し、前年同期比50.7%増加しました。その大部分は海外を送信元とするアクセスです。
<警察庁が検知した国内外からの不審なアクセス件数>
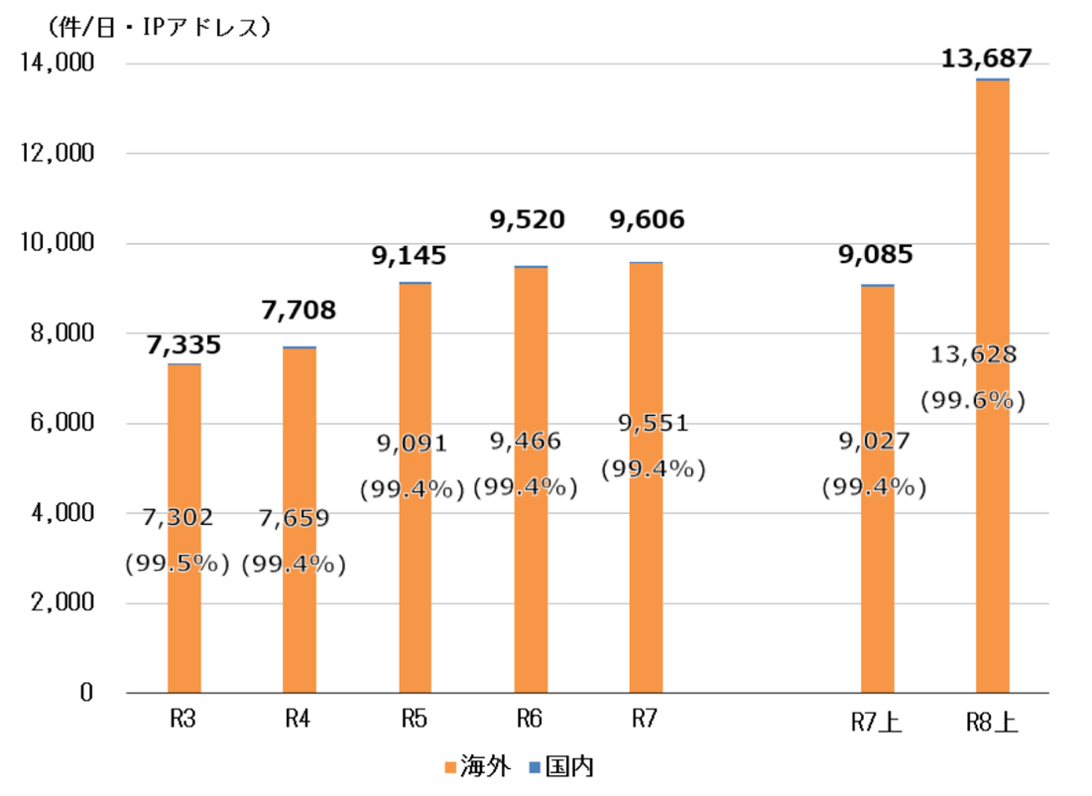
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
こうした探索活動は、インターネットに公開されているサーバーやネットワーク機器などから、攻撃に利用できる弱点を探し出すことを目的としています。攻撃者は特定の企業だけを狙うのではなく、広範囲のシステムを継続的に探索し、脆弱性や設定不備などを発見すると攻撃を試みます。つまり、組織が認識していないシステムや、対応を先送りしている脆弱性であっても、攻撃者に発見される可能性が高まっているのです。
さらに、AIの進化によって、こうした状況は一層厳しくなると考えられます。AIを活用することで、脆弱性の探索や分析、攻撃コードの作成などを効率化できるようになり、従来は多くの時間や専門知識を必要としていた攻撃を、より短時間かつ低コストで実行できるようになりつつあります。攻撃者が多数のシステムを並行して調査し、発見した弱点に対して迅速に攻撃を試みることも、以前より容易になります。
最近のサイバー攻撃から見えてくるもの
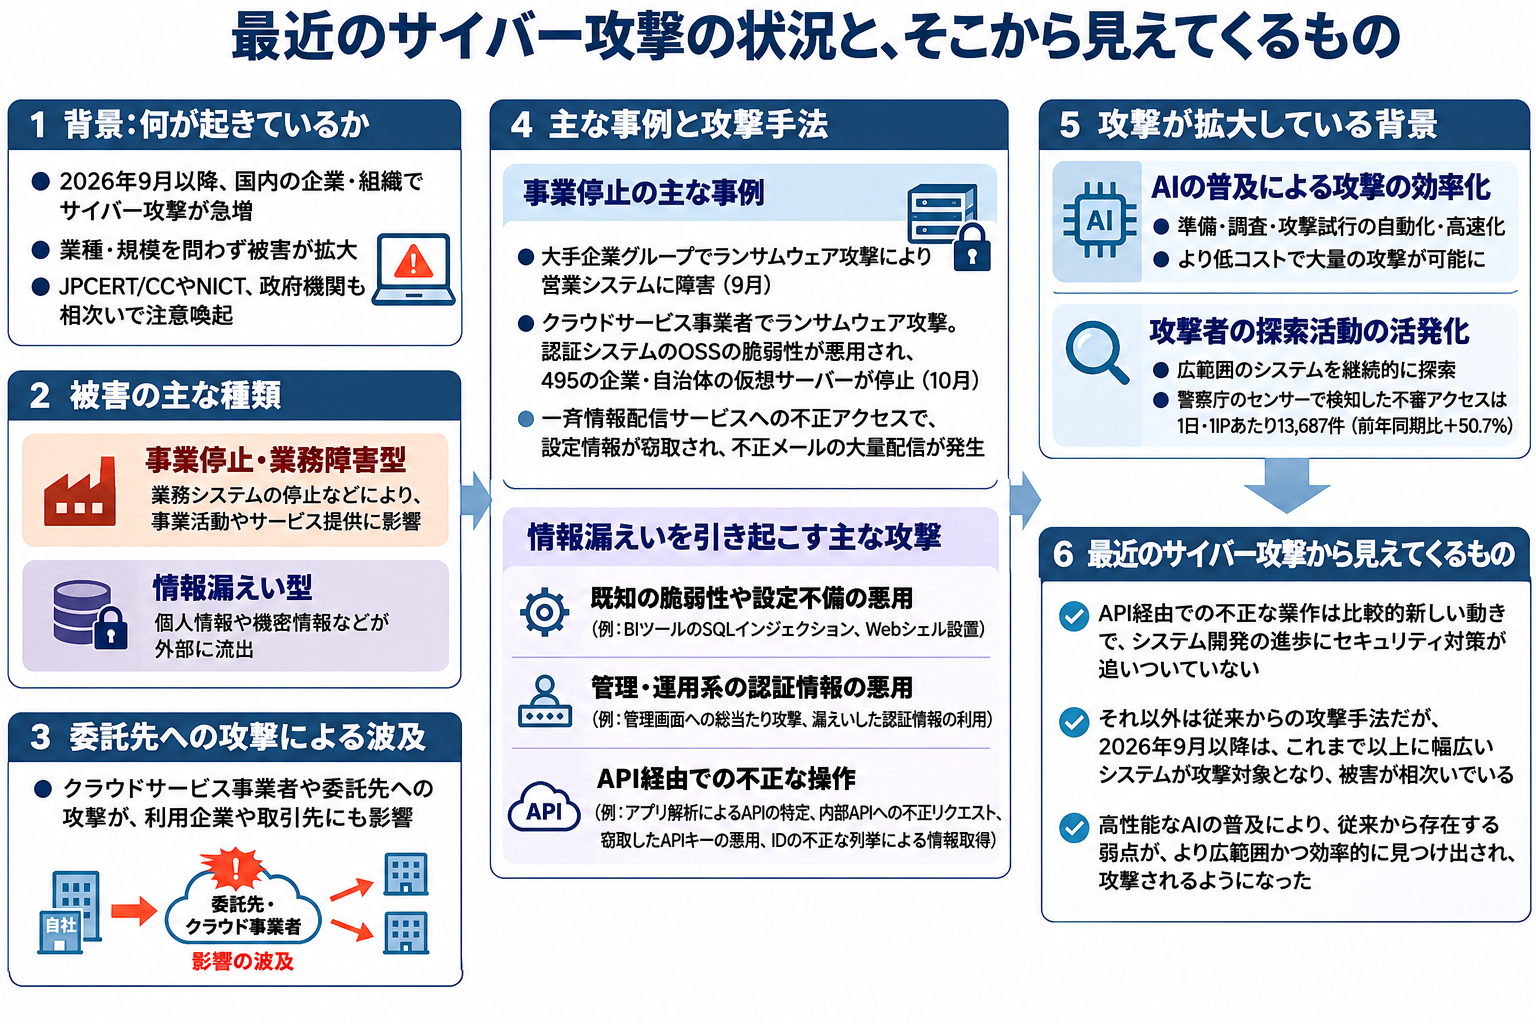
ここまで紹介してきたサイバー攻撃を振り返ると、いくつかの特徴が見えてきます。
まず、API経由での不正な操作は、比較的新しい攻撃の動きといえます。近年、WebアプリケーションやスマートフォンアプリではAPIの利用が急速に拡大していますが、その認証・認可やアクセス制御などのセキュリティ対策が十分に追いついていないことが背景にあると考えられます。実際、IPAが公開している「安全なウェブサイトの作り方」でも、API固有のセキュリティ対策は体系的に取り上げられていません。
一方、それ以外の攻撃は、既知の脆弱性の悪用や管理者アカウントへの不正ログインなど、従来から観測されてきた手法が中心です。しかし、2026年9月以降は、これまで以上に幅広いシステムが攻撃対象となり、被害が相次いでいます。
この背景の一つとして考えられるのが、低コストで利用できる高性能なAIの普及です。AIによって、攻撃対象の調査や脆弱性の探索、攻撃試行などを効率化できるようになり、攻撃者がより少ない労力で、大量の攻撃を実行できる環境が整いつつあります。
つまり、今回の被害の増加は、高性能なAIが人間には発見できなかった未知の弱点を次々と見つけ出した結果というよりも、従来から存在していた弱点が、より広範囲かつ効率的に見つけ出され、攻撃されるようになったことが大きな要因の一つではないかと考えられます。
求められるセキュリティ対策
こうした状況に対応するには、まず、基本的なセキュリティ対策を徹底することが重要です。脆弱性への迅速な対応、適切な認証・権限管理、不要なシステムやサービスの公開停止など、従来から求められてきた対策を確実に実施する必要があります。
また、APIの利用拡大に対応し、認証・認可やアクセス制御、セキュリティテストなど、API固有のリスクを踏まえた対策を確立することも求められます。なお、API固有のリスクを踏まえた対策については、「急増するAPIを悪用したサイバー攻撃とその対策」にて詳しく解説しています。
しかし、攻撃者による探索活動が網羅的かつ継続的になる中では、こうした対策を徹底しても、すべての攻撃を防ぐことは困難です。組織が認識していないシステムや脆弱性、設定不備などが攻撃者に発見され、侵害につながる可能性を排除できません。
そのため、侵害や被害が発生することを前提として、セキュリティ対策や対応態勢を見直す必要があります。攻撃を早期に検知し、被害の拡大を防ぐための監視・対応能力を高めるとともに、重要なシステムについては、攻撃を受けても事業を継続し、迅速に復旧できる仕組みを整備することが重要です。
さらに、委託先やクラウドサービスなどへの依存が進む中では、自社のセキュリティ対策だけでは十分ではありません。重要な委託先のセキュリティ水準や事業への依存度を把握し、リスクに応じた管理を行う必要があります。また、委託先が攻撃を受けた場合の情報共有や対応体制を整備するとともに、サービス停止や情報漏えいが発生した場合の対応手順、代替手段、復旧計画などをあらかじめ検討しておくことが求められます。
経営者の役割とセキュリティ人材
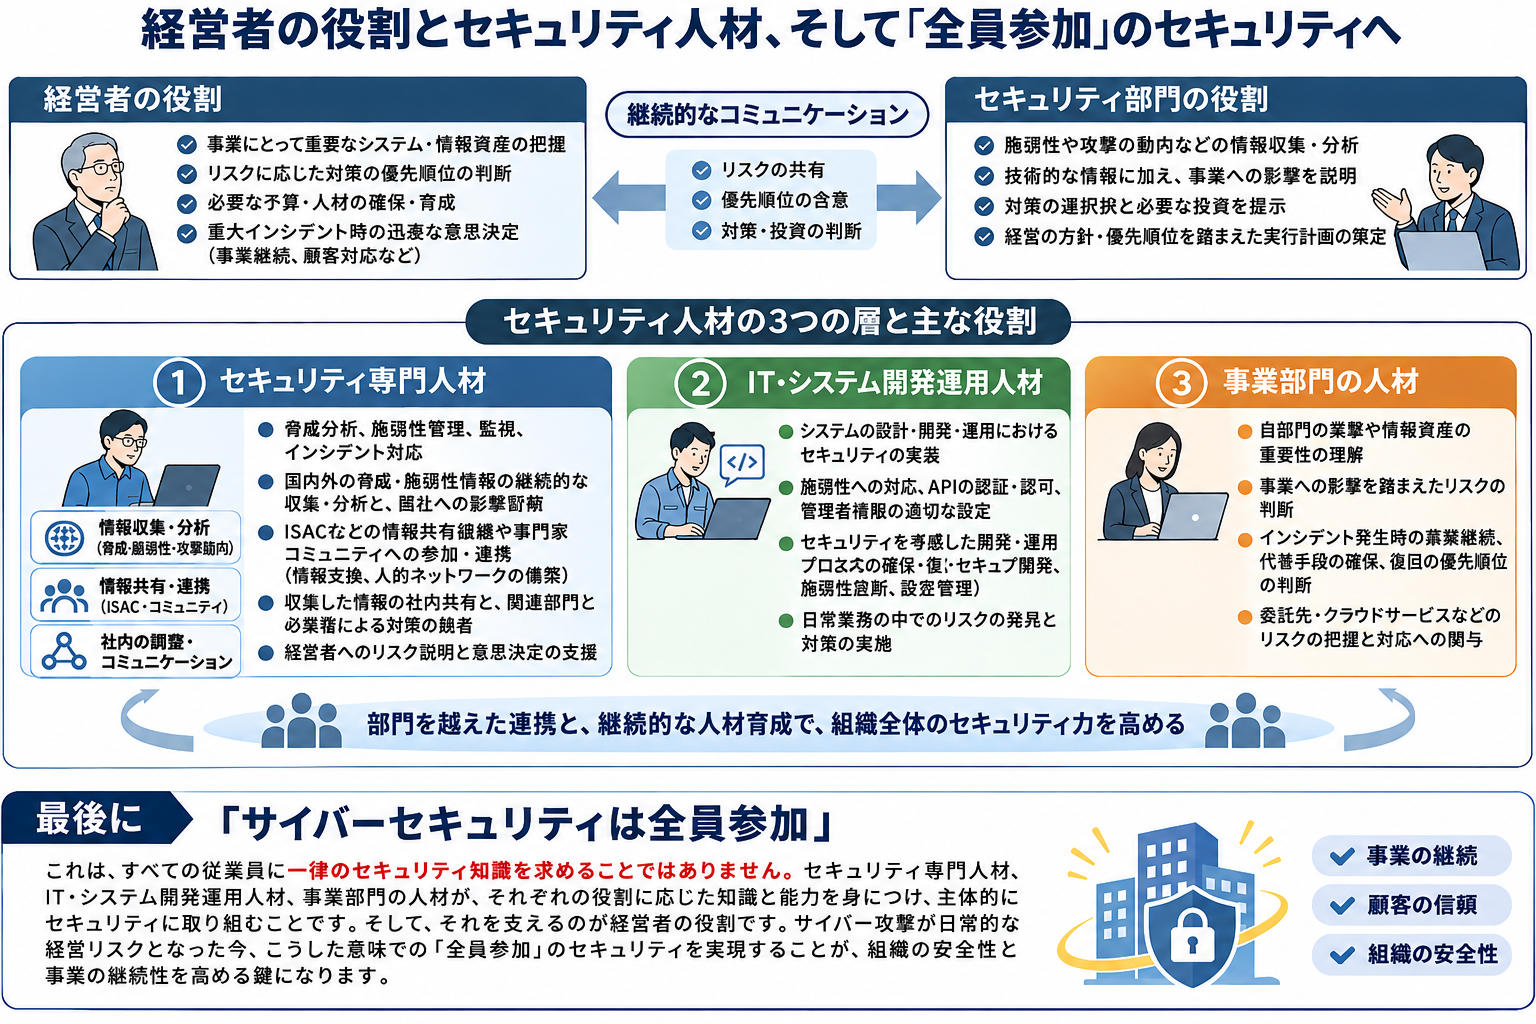
こうしたセキュリティ対策や対応態勢を整備し、実効性を維持していくには、経営者の理解と関与が不可欠です。サイバー攻撃は、もはや情報システム部門だけの問題ではなく、事業停止や顧客の信頼喪失など、企業経営そのものに影響するリスクとなっています。経営者には、自社の事業にとって重要なシステムや情報資産を把握し、リスクに応じた対策の優先順位を判断するとともに、必要な予算や人材を確保する役割が求められます。また、重大なインシデントが発生した際に、事業継続や顧客対応などについて迅速に意思決定できる体制を整えておくことも重要です。
そのためには、経営者とセキュリティ部門の継続的なコミュニケーションが重要です。セキュリティ部門は、脆弱性の件数や検知した攻撃の数など、技術的な情報を報告するだけでなく、それらが事業停止や情報漏えいなど、経営にどのような影響を及ぼすのかを説明する必要があります。一方、経営者も、事業上の優先順位や許容できるリスクを明確にし、セキュリティ部門と共有することが求められます。こうした双方向のコミュニケーションが、適切な投資判断や、重大なインシデントが発生した際の迅速な意思決定につながります。
そのうえで、大きな課題となるのがセキュリティ人材の確保と育成です。ここでは、セキュリティ人材を以下の三つに分けて考える必要があります。
- セキュリティ専門人材
脅威分析、脆弱性管理、セキュリティ監視、インシデント対応などを担います。特に、サイバー攻撃が高度化・大量化する中では、国内外の脅威情報や脆弱性情報、攻撃手法などを継続的に収集・分析し、自社への影響を評価して、必要な対策につなげる能力が重要になります。
そのためには、セキュリティ関連機関や専門事業者が提供する情報を活用するだけでなく、ISACなどの情報共有組織や専門家コミュニティに積極的に参加し、情報交換や人的ネットワークの構築を進めることも重要です。こうした活動は、公開情報だけでは得られない実務的な知見の獲得や、インシデント発生時の迅速な情報収集・対応にも役立ちます。
また、収集した情報をセキュリティ部門内にとどめず、情報システム部門やシステム開発・運用部門、事業部門などと共有し、具体的な対策につなげることも重要です。そのためには、高度な技術的専門性に加え、相手の業務や立場を理解し、リスクや必要な対策を分かりやすく説明するコミュニケーション能力が求められます。経営者に対しても、技術的な問題を事業上のリスクとして説明し、適切な意思決定を支援する役割を担います。
高度な技術力を持つ専門家の存在は不可欠ですが、個人の技術力だけに依存するのではなく、組織内外の専門家や関連部門と幅広く連携し、組織全体の対応能力を高められる人材を確保・育成していくことが重要です。
- IT・システム開発運用人材
今回の事案でも、脆弱性への対応、APIの認証・認可、管理者権限の設定など、システムの設計・開発・運用に関わる問題が多く見られました。これらはセキュリティ専門家だけで解決できるものではありません。システムの構造や仕様を理解している開発・運用担当者が、セキュリティに関する知識を身につけ、日常業務の中で適切な対策を実施する必要があります。特に、この層の人材育成は、組織全体のセキュリティ水準を高めるうえで極めて重要です。
- 事業部門の人材
自部門の業務や情報資産の重要性を理解し、どのようなリスクが事業に影響するのかを判断する役割を担います。特に、業務システムの停止や委託先の障害などが発生した際には、事業部門が主体となって、業務の継続や代替手段の確保、復旧の優先順位などを判断する必要があります。
セキュリティ対策を特定の専門家や情報システム部門だけに任せるのではなく、それぞれの立場で必要な知識と能力を身につけ、役割を果たせる組織をつくることが重要です。そのためには、経営者のリーダーシップのもと、継続的な人材育成と、部門を越えた連携を進めていくことが求められます。
最後に
「サイバーセキュリティは全員参加」と言われます。しかし、これはすべての従業員に一律のセキュリティ知識を求めることではありません。セキュリティ専門人材、IT・システム開発運用人材、事業部門の人材が、それぞれの役割に応じた知識と能力を身につけ、主体的にセキュリティに取り組むことです。そして、それを支えるのが経営者の役割です。サイバー攻撃が日常的な経営リスクとなった今、こうした意味での「全員参加」のセキュリティを実現することが、組織の安全性と事業の継続性を高める鍵になると考えます。
CSIRT MT.mss
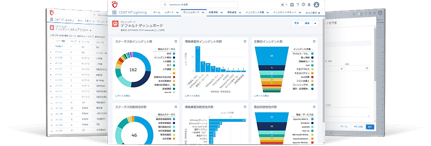
企業や組織のCSIRTによるインシデント対応と脆弱性対応を支援し、対応の評価・改善にも使えるクラウドサービスです。
製品ページ:https://www.grcs.co.jp/products/csirtmt
北尾 辰也
サイバーセキュリティコンサルタント。三菱UFJ銀行で12年間サイバーセキュリティに従事し、2022年4月にフリーランスとして独立。現在はサイバーセキュリティに関するコンサルティングやアドバイザー業務を行うとともに、国土交通省最高セキュリティアドバイザーや日本シーサート協議会専門委員、⾦融ISAC個⼈賛助会員として活動している。