目次
はじめに
2026年に入り、国内の金融機関や通信事業者などにおいて、不正アクセスによって大量の個人情報が窃取される事案が相次いでいます。こうした状況を受け、独立行政法人情報処理推進機構(IPA)は、2026年10月9日に「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」と題する注意喚起を公表しました。この中でIPAは、外部公開アプリケーションやサービスの侵害、アカウントの侵害が起点となっている可能性を指摘し、API連携を含むアプリケーション構成要素の管理状況やアクセス権限、ログ取得などの見直しを求めています。さらに、2026年11月5日には、国家サイバー統括室(NCO)が「個人情報の漏えい等につながる不正アクセスへの対策について」を公表しました。この中では、Webアプリケーションやモバイルアプリが利用するAPIを経由した不正操作による情報漏えいが確認されていることを指摘し、APIの認証・認可、入力値検証、認証情報の管理、異常アクセスの検知・制御などの対策を求めています。
APIは、Webサイトやスマートフォンアプリ、企業の業務システムなど、さまざまな場面で利用されています。特に近年では、Webサイトの多くの機能がAPIを通じて提供されるケースも増えており、APIは企業のシステムやサービスを支える重要な構成要素となっています。
一方、APIには従来のWebアプリケーションとは異なるセキュリティ上の課題があります。例えば、認証・認可の不備を悪用して他人の情報を取得したり、本来利用できない機能を実行したりする攻撃があります。また、API自体に脆弱性がなくても、正規のAPIを大量に呼び出すことで、情報の大量取得や業務の妨害などの被害を引き起こす場合もあります。
こうしたAPI固有のリスクに対しては、従来のWebアプリケーションの脆弱性対策に加え、APIの特性を踏まえたセキュリティ対策が必要です。
本記事では、APIの利用実態とWebサイトの構造変化を説明したうえで、OWASPが公開している「API Security Top 10」に基づいてAPI固有のセキュリティリスクを整理します。さらに、米国国立標準技術研究所(NIST)の「SP 800-228」を参考に、企業が取り組むべき基本的なセキュリティ対策について解説します。
APIの利用実態とWebサイトの構造変化
API(Application Programming Interface)は、ソフトウェアやシステム間で機能やデータを相互に利用するためのインタフェースです。従来は、企業間のシステム連携などに利用されるイメージが強かったかもしれませんが、現在ではWebサイトやスマートフォンアプリなど、さまざまな場面で広く利用されています。
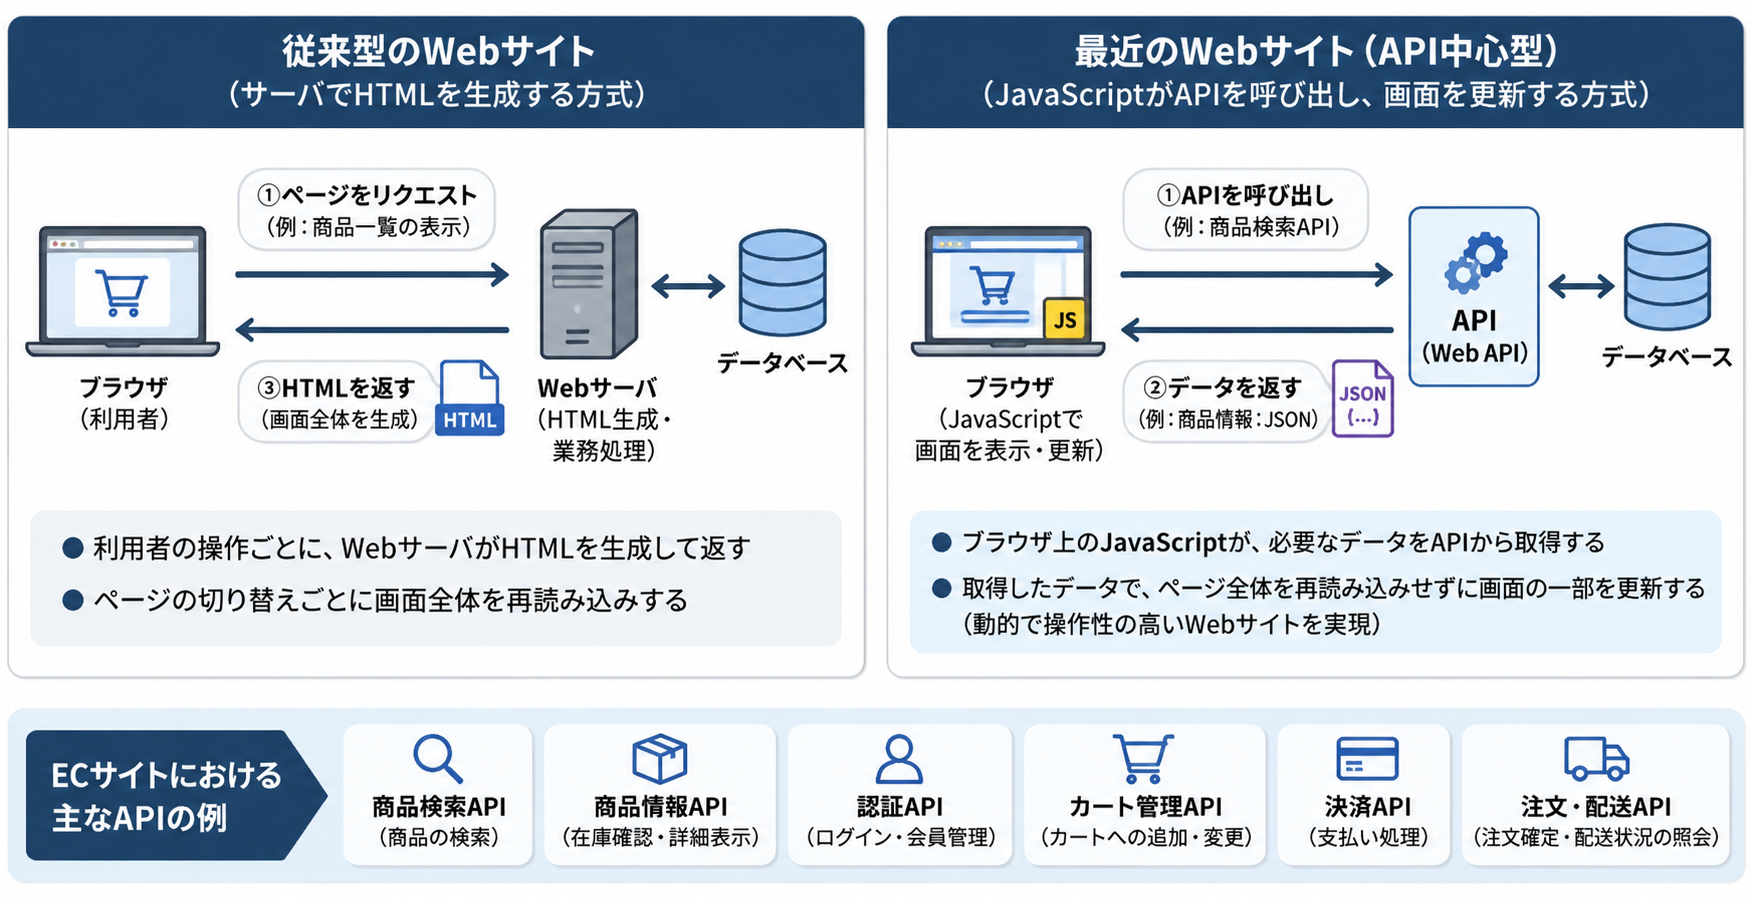
例えば、ECサイトでは、商品の検索、在庫確認、ログイン、注文、決済など、多くの機能がAPIを通じて提供されることがあります。従来型のWebサイトでは、利用者が画面を操作すると、WebサーバがHTMLを生成してブラウザに返す方式が一般的でした。一方、最近のWebサイトでは、ブラウザ上で動作するJavaScriptがAPIを呼び出し、取得したデータを使って画面を表示・更新する方式が広く採用されています。利用者から見ると通常のWebサイトであっても、その裏側では多数のAPIが呼び出されているケースがあります。
さらに、APIはブラウザとWebサーバの間だけでなく、クラウド上のマイクロサービス間の通信や、外部の決済・認証サービスとの連携などにも利用されています。このように、APIは現在のWebサイトや業務システムを支える重要な構成要素となっています。
一方、こうした構造の変化は、サイバー攻撃の観点でも重要な意味を持ちます。APIは、アプリケーションの機能やデータにアクセスするためのインタフェースであり、攻撃者がブラウザの画面を介さずに直接呼び出すことも可能です。例えば、APIに渡すパラメータを変更して他人の情報を取得したり、特定のAPIを自動的に大量実行したりする攻撃が考えられます。
もちろん、従来型のWebサイトでもHTTPリクエストを直接送信する攻撃は可能でした。しかし、API中心型のWebサイトでは、多くの業務機能が独立したインタフェースとして提供されるため、攻撃者による操作の自動化や大量実行が容易になる場合があります。
このため、APIを新たな攻撃対象領域(Attack Surface)として捉え、その特性に応じたセキュリティ対策を講じることが重要になっています。
OWASPによるAPI固有のセキュリティリスクの整理
Webアプリケーションのセキュリティに関する国際的なコミュニティであるOWASP(Open Worldwide Application Security Project)は、API固有のセキュリティリスクを整理した「OWASP API Security Top 10」を公開しています。2019年に初版が公開され、2023年に改訂されています。
2023年版では、APIに関する代表的な10種類のセキュリティリスクを、以下のように整理しています。
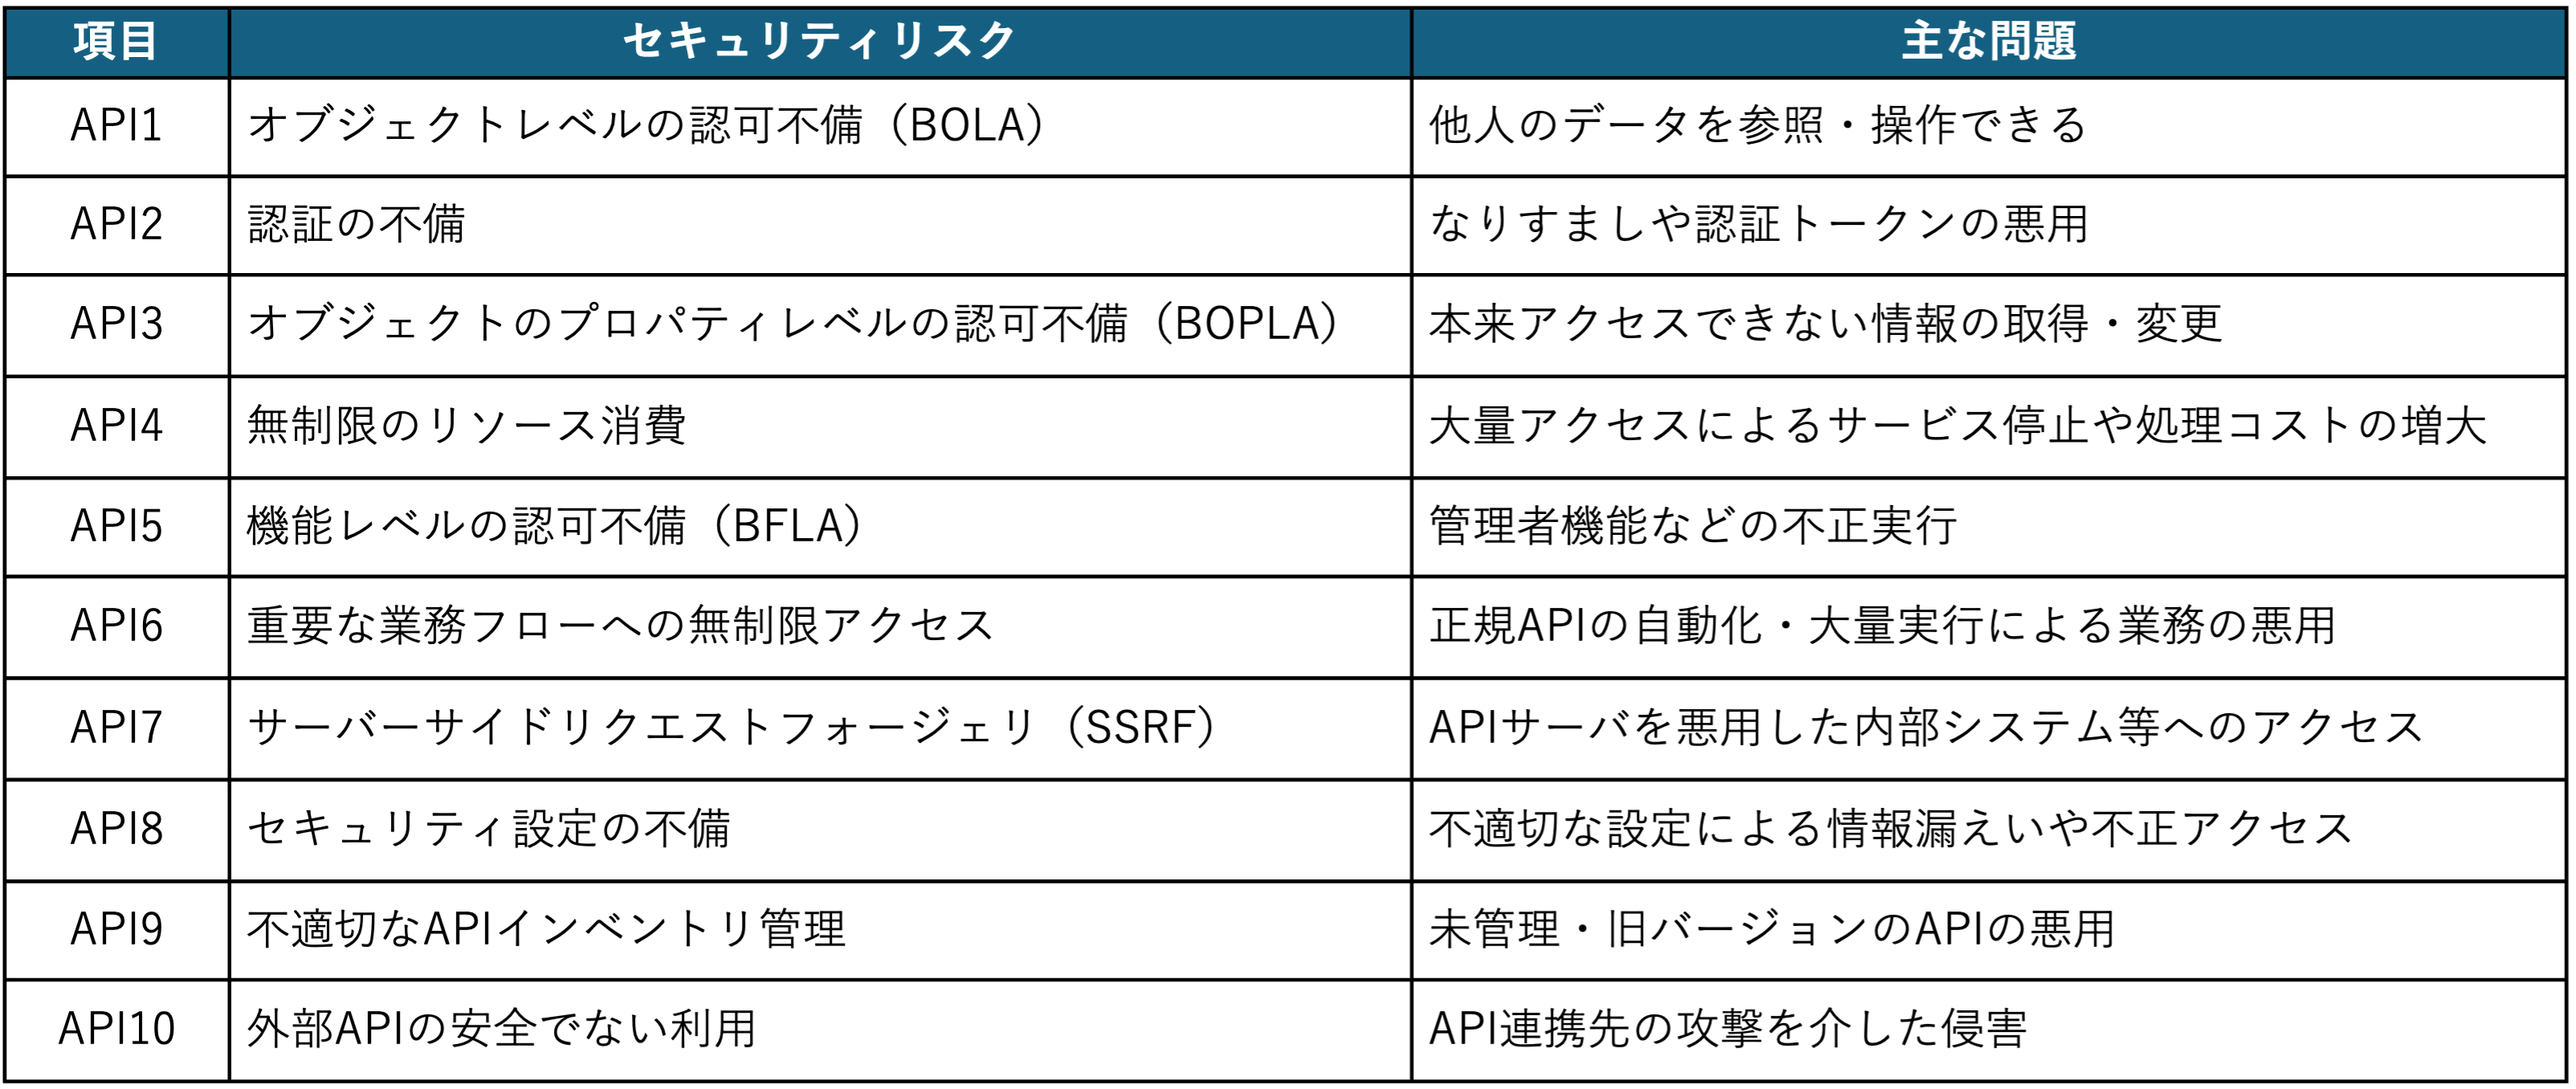
https://api-security.owasp.org/editions/2023/en/0x11-t10/
上記資料を参考に、筆者が日本語で要約・再構成
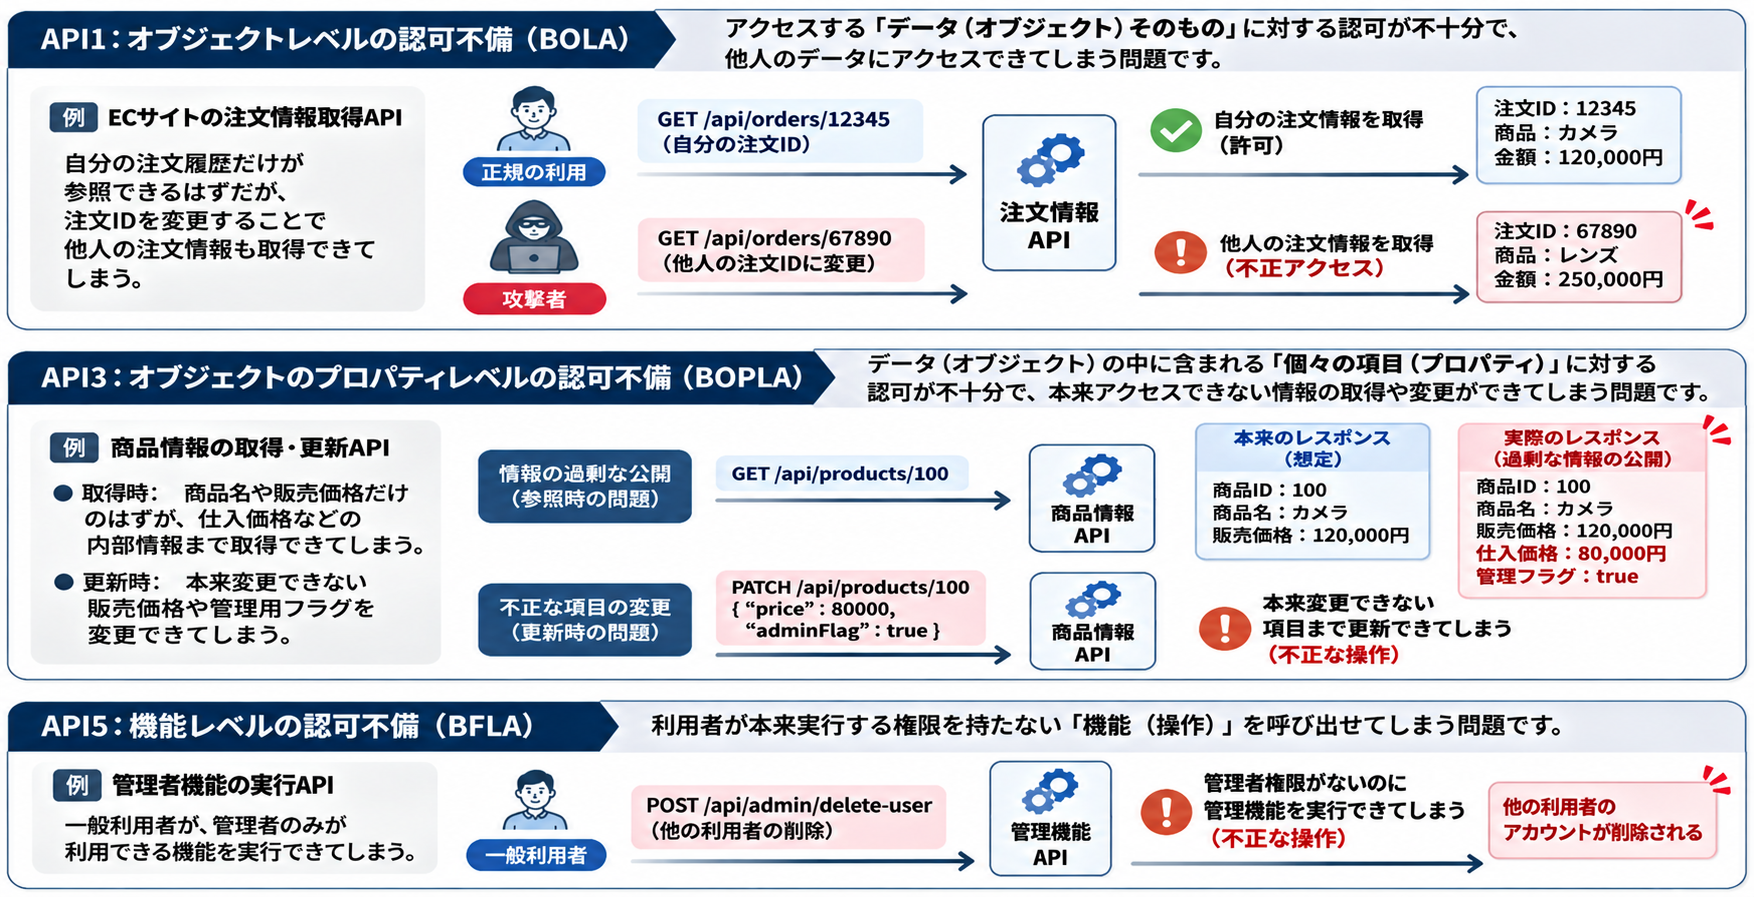
この中で、特に注目したいのが、以下の3点です。いずれも、APIにおける認可制御の不備によって、本来アクセスできない情報の取得や不正な操作が可能になる問題です。
API1:オブジェクトレベルの認可不備(BOLA)
例えば、ECサイトで利用者が自分の注文履歴を確認する際、APIに注文IDを指定して情報を取得する仕組みがあったとします。このとき、攻撃者がAPIに渡す注文IDを他人のものに変更することで、その注文情報を取得できてしまう場合があります。Webサイトの画面上では、自分の注文情報しか参照できない作りであっても、APIを直接呼び出せば、注文IDに任意の値を指定することが可能です。これは、利用者の認証を行っていても、APIが指定された注文情報にアクセスする権限があるかを適切に確認していないために発生する問題です。注文情報だけでなく、顧客情報や契約情報などを扱うAPIでも同様の問題が発生する可能性があり、大量の情報漏えいにつながるおそれがあります。
API3:オブジェクトのプロパティレベルの認可不備(BOPLA)
API3は、アクセス対象のデータ自体に対する権限はあっても、そのデータに含まれる個々の項目に対する認可制御が不十分な問題です。
例えば、ECサイトで商品情報を取得するAPIが、商品名や販売価格だけでなく、仕入価格や内部管理用の情報まで返してしまうケースです。Webサイトの画面には商品名や販売価格しか表示されていなくても、APIのレスポンスに内部管理用の情報が含まれていれば、攻撃者はAPIを直接呼び出して取得できてしまいます。
API5:機能レベルの認可不備(BFLA)
API5は、利用者が本来実行する権限を持たない機能を呼び出せてしまう問題です。例えば、一般利用者が管理者向けのAPIを直接呼び出し、他の利用者のアカウント削除や権限変更などを実行できてしまうケースです。
NISTによるAPIセキュリティの基本対策
米国国立標準技術研究所(NIST)は、2025年6月に「SP 800-228:Guidelines for API Protection for Cloud-Native Systems」を公開し、2026年3月に更新しています。この文書では、APIの設計・開発から運用までのライフサイクル全体を対象に、セキュリティリスクとその対策を体系的に整理しています。
NISTは、APIのセキュリティ対策を、設計・開発段階(Pre-Runtime)と稼働段階(Runtime)に分け、それぞれを基本対策(Basic)と高度な対策(Advanced)に分類しています。基本対策は、APIを利用する組織が優先的に実施すべきものであり、主な内容は以下のとおりです。
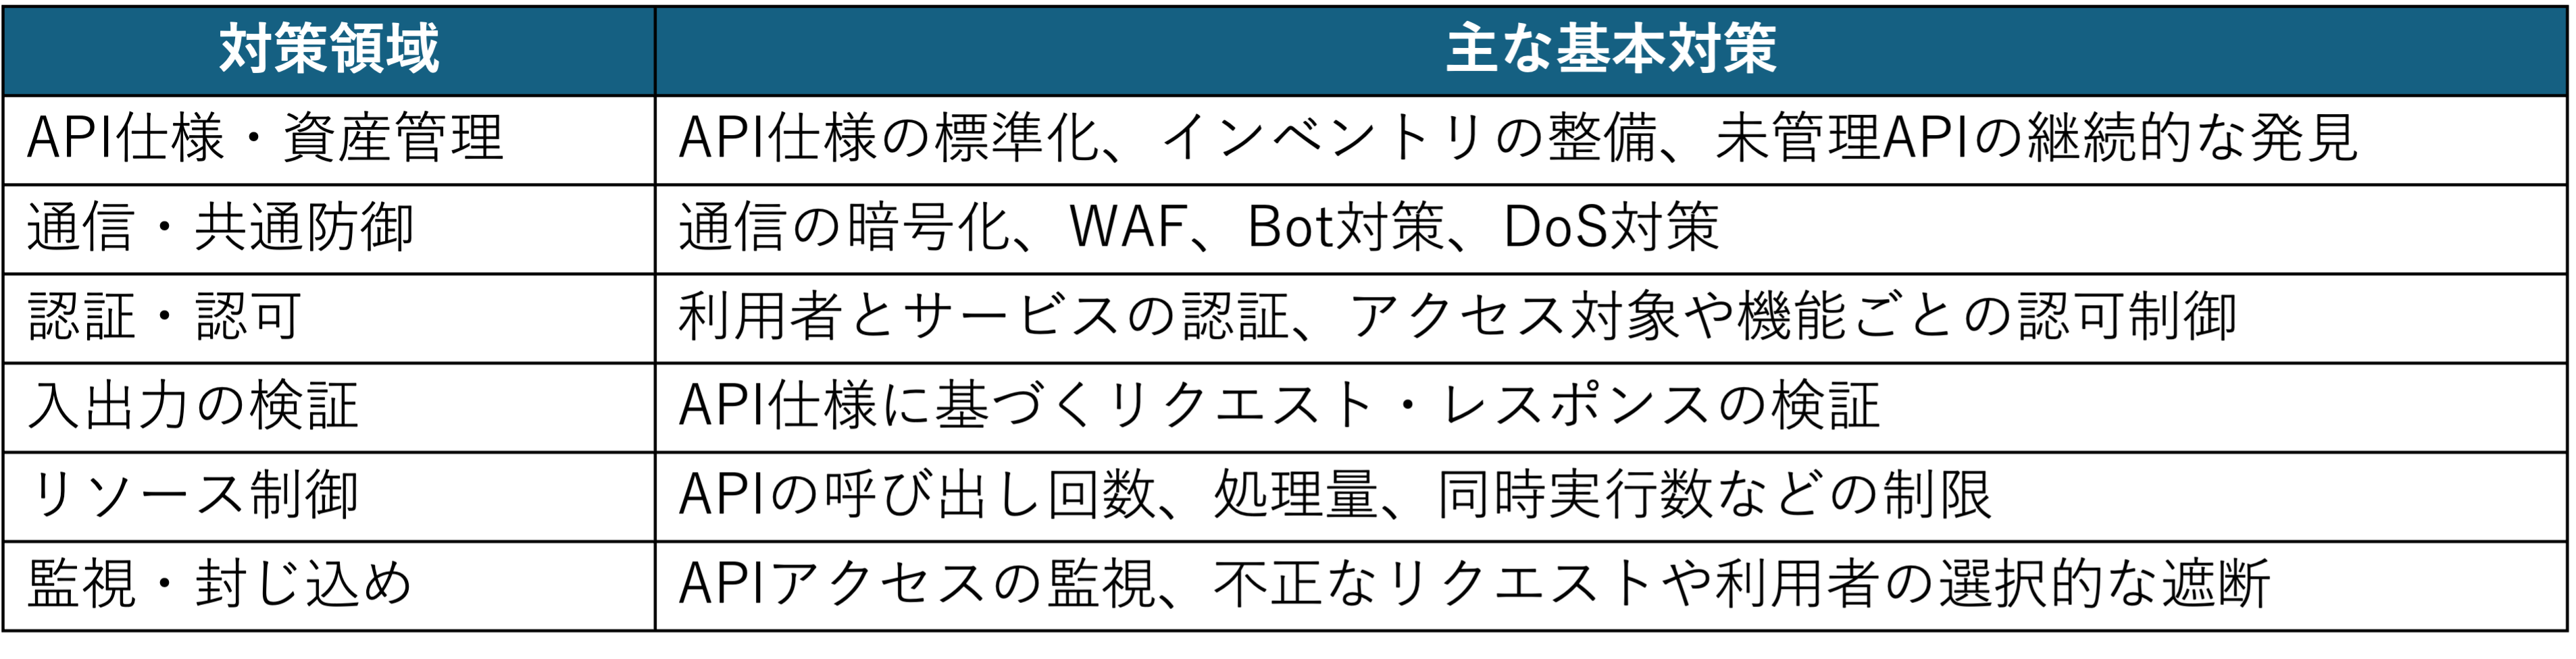
https://doi.org/10.6028/NIST.SP.800-228-upd1
上記資料を参考に、筆者が日本語で要約・再構成
まとめ
APIは、現在のWebサイトや業務システムを支える重要な技術となっています。一方、APIを介したサイバー攻撃が増加する中で、従来のWebアプリケーションの脆弱性対策だけでなく、API固有のリスクを踏まえたセキュリティ対策が求められています。
本記事で紹介したOWASP API Security Top 10やNIST SP 800-228は、こうしたリスクを理解し、対策を検討するうえで有用な文書です。特に、APIの棚卸しと継続的な管理、適切な認証・認可、APIの利用量制限など、基本的な対策を徹底することが重要です。
しかし、基本的な対策を徹底しても、すべての攻撃を防ぐことは困難です。APIの認証・認可に不備が残っていたり、正規のAPIが不正な目的で利用されたりする可能性もあります。そのため、APIへのアクセス状況を継続的に監視し、不正な利用を早期に検知するとともに、必要に応じてアクセスを遮断するなど、被害を最小限に抑える態勢を整備することが必要です。
また、APIは外部サービスや委託先との連携にも広く利用されています。自社のAPIだけでなく、連携先のセキュリティ対策やアクセス権限、インシデント発生時の対応についても確認し、サプライチェーン全体のリスクを管理することが重要です。
APIの利用が今後さらに拡大することを踏まえ、企業には、APIを重要な攻撃対象領域(Attack Surface)として捉え、基本的なセキュリティ対策の徹底と、被害の発生を前提とした監視・対応態勢の強化を継続的に進めていくことが求められます。

Imperva App Protect
クラウド型のWAFおよびDDoS対策・運用サービス
製品ページ:https://www.grcs.co.jp/products/imperva
北尾 辰也
サイバーセキュリティコンサルタント。三菱UFJ銀行で12年間サイバーセキュリティに従事し、2022年4月にフリーランスとして独立。現在はサイバーセキュリティに関するコンサルティングやアドバイザー業務を行うとともに、国土交通省最高セキュリティアドバイザーや日本シーサート協議会専門委員、⾦融ISAC個⼈賛助会員として活動している。