目次
1.NIST CSFとMITRE ATT&CKの補完関係
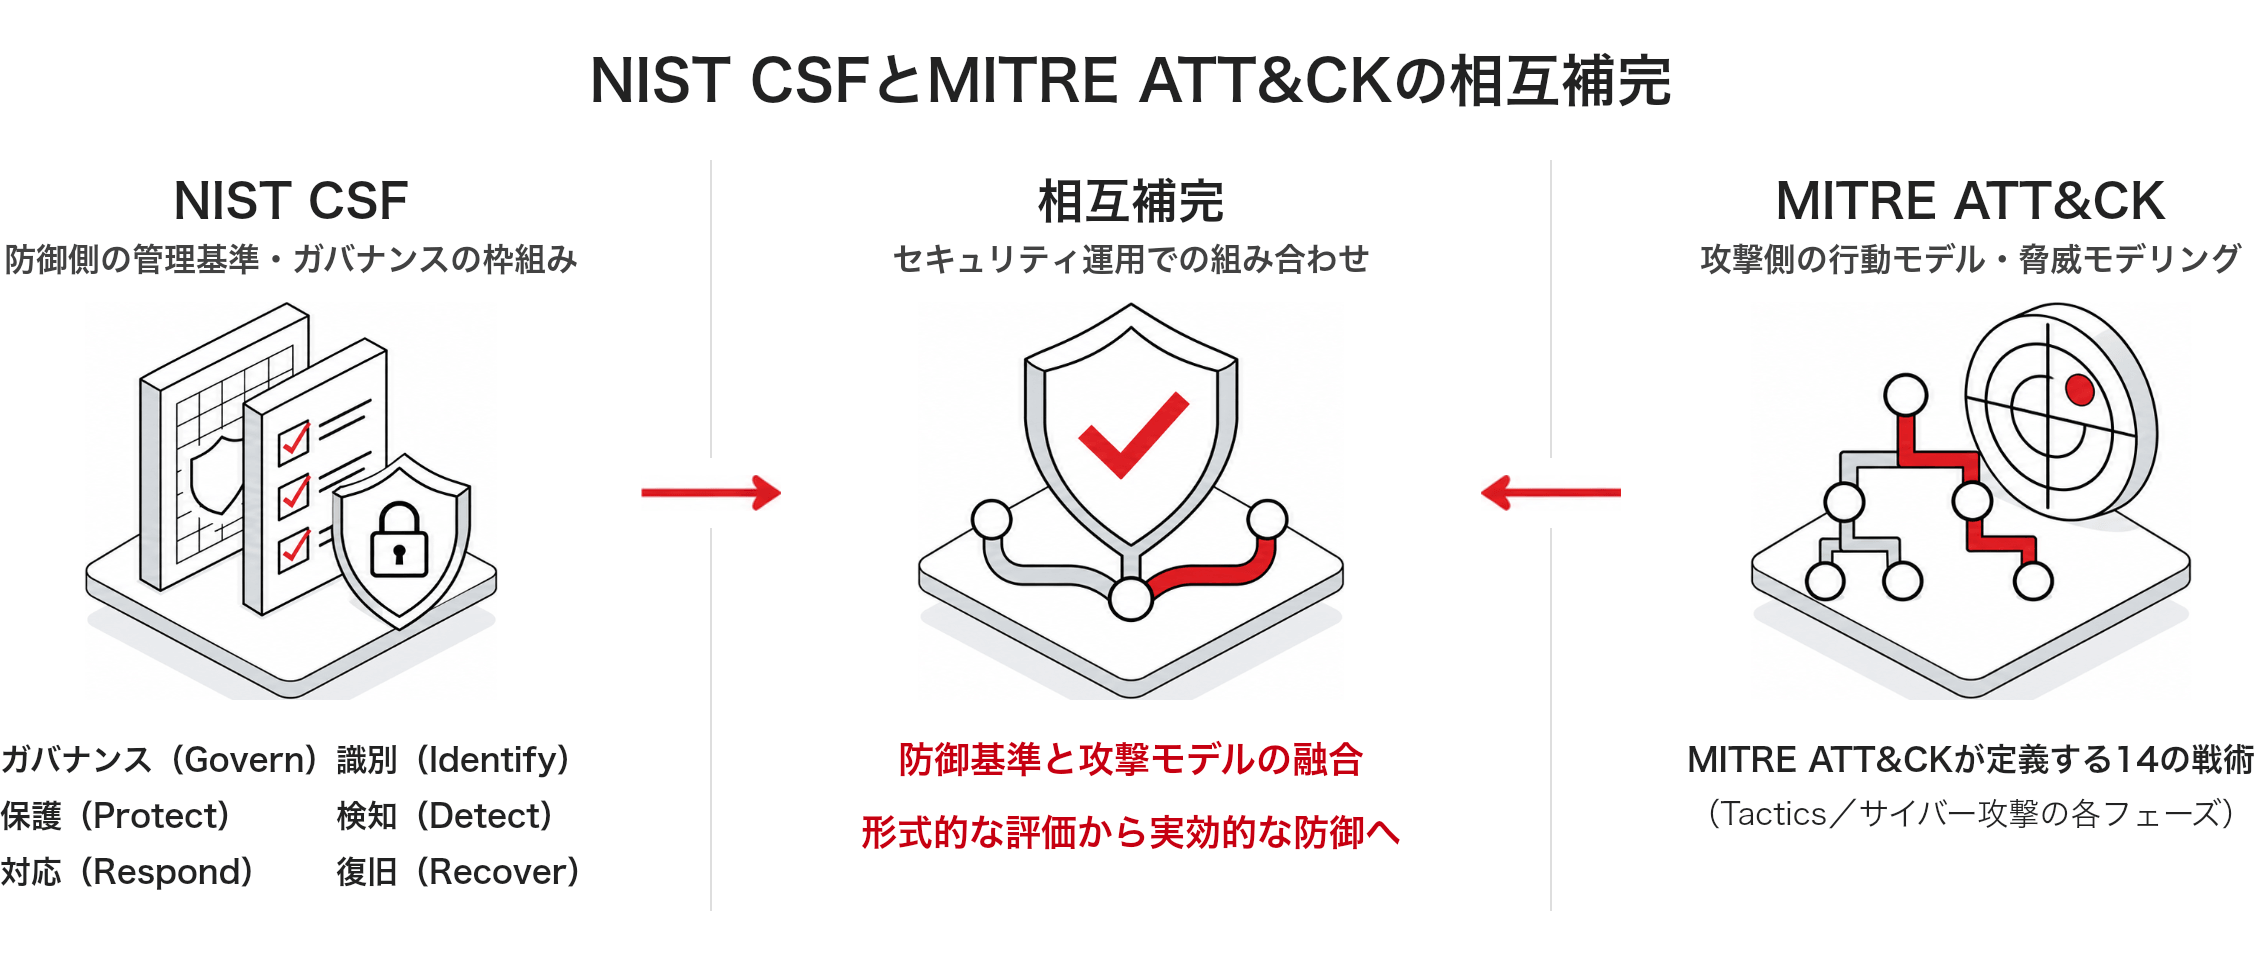
NIST CSFのコア機能(ファンクション)と、MITRE ATT&CKフレームワークの14の戦術は、「防衛側の管理・運用プロセス(トップダウン)」と「攻撃側の技術・手口モデル(ボットムアップ)」を組み合わせることで、組織のセキュリティ体制において補完し合います。
NIST CSFとMITRE ATT&CKの役割
◇ NIST CSF / NIST CSF 2.0
- 米国国立標準技術研究所(NIST)が定めたサイバーセキュリティフレームワーク(2.0ではガバナンス要素が拡充)であり、組織が構築・維持すべきセキュリティ管理策やガバナンスの基準(ベンチマーク)を提供します。
◇ MITRE ATT&CK
- 攻撃者の戦術・技術・手順(TTPs)に関する脅威モデリングフレームワークであり、攻撃者がどのような手口で侵入・潜伏・破壊を行うかを構造的に可視化します。
セキュリティ運用における相互補完関係
◇「防御側の管理基準(NIST CSF)」と「攻撃側の行動モデル(MITRE ATT&CK)」の融合
- NIST CSFが組織全体として整備すべきセキュリティ管理態勢(識別・保護・検知・対応・復旧・ガバナンス)を定義するのに対し、MITRE ATT&CKはその枠組みの中で「具体的にどのような敵の手口(TTPs)を検知・遮断すべきか」という技術的な根拠を与えます。
◇ コンプライアンス評価と実効的防衛の両立
- 自社環境やサードパーティベンダーの評価において、NIST CSFに基づく評価・準拠状況を管理しつつ、MITRE ATT&CKにマッピングされた検知ルール(YARA/SIGMA等)を活用することで、単なる形式的な適合にとどまらない実効性のある防御網を構築します。
2. NIST CSFとMITRE ATT&CKフレームワークとSOCRadarの対応関係
NIST CSFとMITRE ATT&CKフレームワークとSOCRadarの5つのコアモジュールは、現代のサイバーセキュリティ運用において「防衛側の管理・ガバナンス基準(トップダウン)」と「攻撃側の技術・手口モデル(ボットムアップ)」を、「SOCRadarのインテリジェンス機能」によって実務レベルで統合・接続する補完関係にあります。
三者の基本役割と相関関係の全体像
◇ NIST CSF(防衛の管理基準・ガバナンス)
- 組織全体として整備すべきセキュリティ管理態勢を「ガバナンス (Govern)」「識別 (Identify)」「保護 (Protect)」「検知 (Detect)」「対応 (Respond)」「復旧 (Recover)」の6コア機能でトップダウンに定義します。
◇ MITRE ATT&CK(攻撃手口の構造化モデル)
- 攻撃者が用いる14の戦術(偵察〜インパクト)や技術・手順(TTPs)をボトムアップかつ技術的に体系化します。
◇ SOCRadar 5コアモジュール(実効的防御)
- インターネット境界外のリスクを監視・分析し、NIST CSFの管理目標を達成するための「具体的な技術的根拠」と「アクション」をMITRE ATT&CKに紐づけて提供します。
NIST CSF × MITRE ATT&CKフレームワーク × SOCRadarの5つのコアモジュールの対応マトリクス
| NIST CSF | MITRE ATT&CK | SOCRadar | 相互連携の役割・実務上の活用 |
|---|---|---|---|
| 識別 保護 |
偵察 初期アクセス |
攻撃対象領域管理 (ASM) | ドメイン、IP、クラウドバケット等の公開資産や「シャドーIT」を特定して目録化(識別)し、既知の脆弱性(CVE)や設定ミスを事前に修正して初期アクセスの侵入口を封鎖(保護)します。 |
| 検知 保護 |
リソース開発 初期アクセス 認証情報アクセス データ引出し |
高度なダークウェブ監視 | 情報窃取型マルウェア(InfoStealer)ログや闇市場で流通する流出認証情報(ID/Pass/セッションクッキー)を早期検出(検知)し、不正侵入やMFAバイパスが発生する前にアカウント停止・リセットで防ぎます(保護) |
| 検知 保護 対応 |
偵察 リソース開発 初期アクセス 認証情報アクセス |
ブランド保護 | 偽ドメイン(タイポスクワッティング)や偽SNSアカウント、公開コード上の機密キー露出を特定・一元管理し(保護)、テイクダウン申請やGoogle Web Risk連携でアクセスを遮断(対応)します。 |
| 検知 対応 |
フレームワーク全般 | サイバー脅威インテリジェンス | 攻撃者のTTPsを「MITRE ATT&CKビュー」で可視化し、YARA/SIGMAルールや検証済みIoCフィードをSIEM/ファイアウォールへ連携してC2通信等を遮断(検知・対応)します。 |
| ガバナンス 識別 |
初期アクセス | サプライチェーンインテリジェンス | 133の技術的チェック項目に基づき取引先ベンダーのリスクをスコアリング(A〜F)するとともに、NIST CSFやMITRE ATT&CKを含む23の規制規格への適合度を評価しサードパーティ経由の侵入を防ぎます。 |
3.三者の連携が組織にもたらす実務上の価値
ガバナンス要件から技術的実行レベルへの具体化
- NIST CSFが定める抽象的な管理目標(例:検知機能「DE.CM: 継続的なセキュリティ監視」やガバナンス方針)に対し、MITRE ATT&CKの具体的手口(TTPs)を割り当てることで、「どの攻撃手法に対してSIEMやEDRへ検知ルールを組み込むべきか」という実務・技術レベルへ直接落とし込むことができます。
防衛の死角(ギャップ)の特定と補強
- NIST CSFの管理枠組みの中で、特定のMITRE ATT&CKテクニック(例:権限昇格や内部探索)に対する検知能力や資産監視が不足している場合、それを「監視の盲点(ギャップ)」としてピンポイントで特定し、SOCRadarが提供する検知ルールを適用して補強できます。
形式的コンプライアンスから「脅威主導型防衛」への転換
- 単なるチェックリスト方式の形式的なコンプライアンス準拠にとどまらず、現実世界で観測されている最新の攻撃者動向や脅威フィード(IoC)をセキュリティ製品へ連携・反映させることで、現実の脅威変化に先回りする動的な防御体制を構築できます。
秋山 勝
IT業界歴25年の現役セキュリティエンジニア。プログラマ、ネットワーク・インフラ、データセンター運用、データ分析を経てセキュリティの道へ。ベンダー(開発・SIer)と社内SEの両面から、数多くのプロジェクトに携わってきました。 現在は、脅威インテリジェンス、ASM、デジタルリスク保護、CASBなど、激化するサイバー脅威から企業資産を守る「攻めの防御」を専門としています。