目次
1.なぜ、MITRE ATT&CKなのか
MITRE ATT&CKは、サイバーセキュリティ(脅威インテリジェンスやSOC運用)において世界標準として重視されるのは、「攻撃者の行動パターン(TTPs)を構造化し、自社防御の盲点をなくして先回りする」ために最も優れた共通の物差しだからです。その主な理由は以下の4点に集約されます。
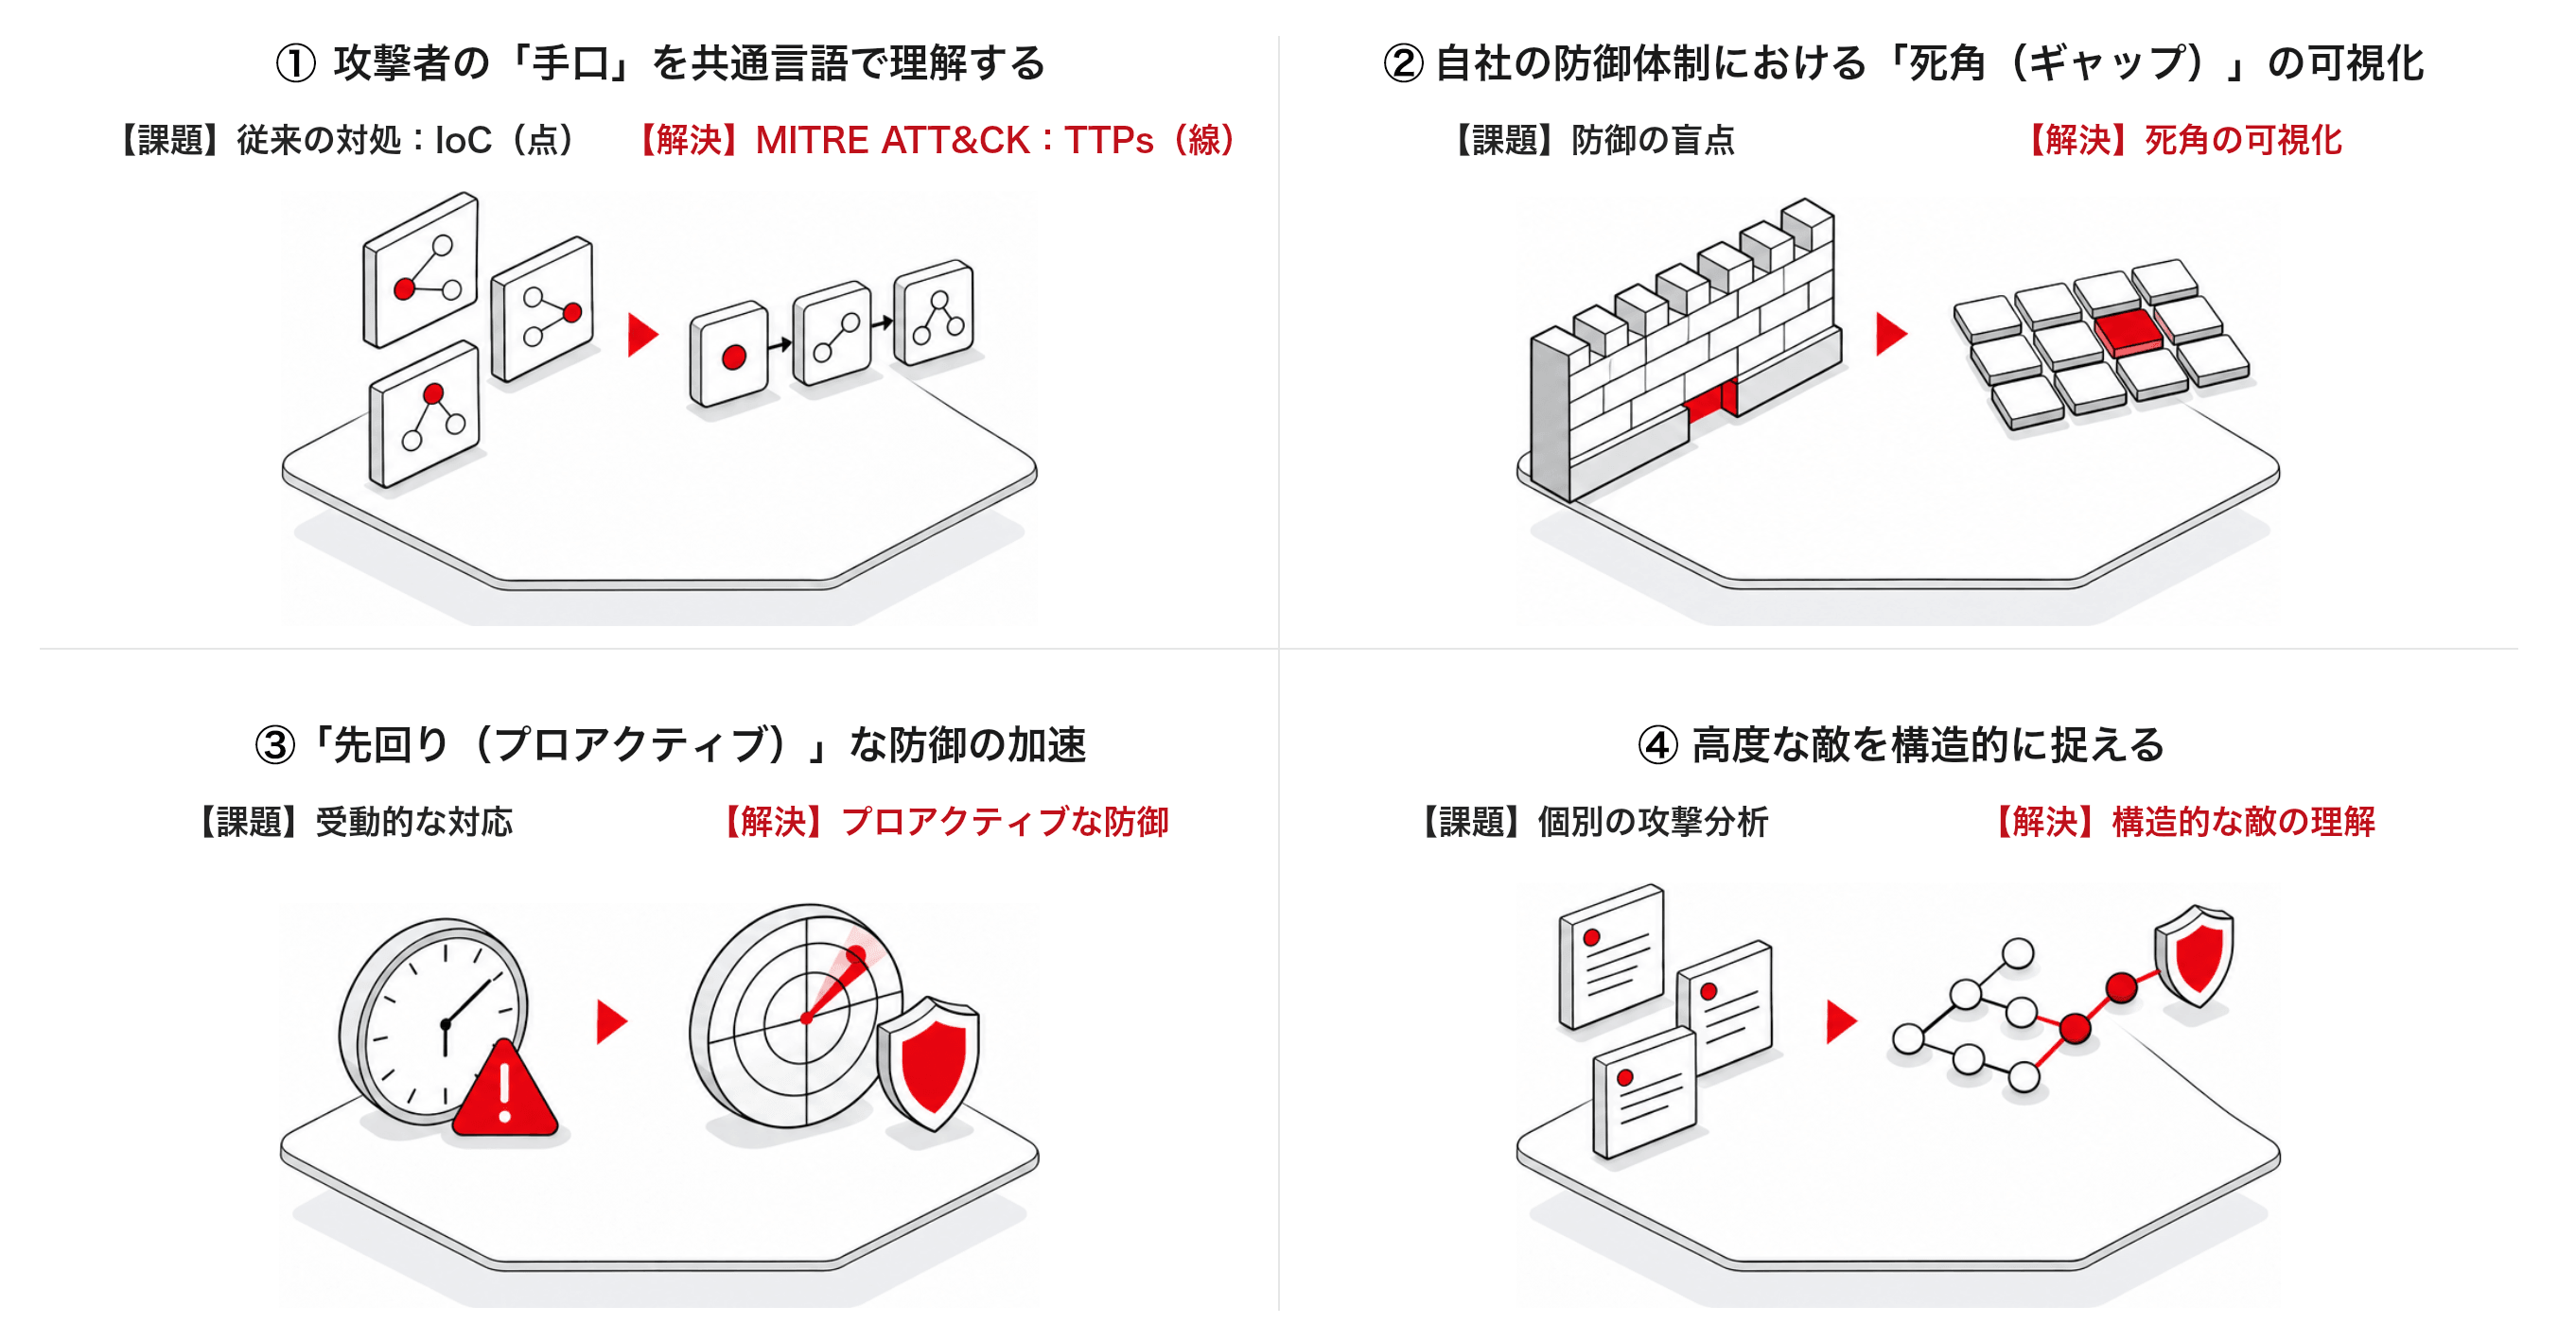
① 攻撃者の「手口」を共通言語で理解する
◇ 課題
- 従来のセキュリティ対策は、IPアドレスやファイルハッシュといった単なる「侵害指標(IoC)」の点追跡(対症療法)が中心でした。しかし、これらは攻撃者が容易に変更できるため限界がありました。
◇ 解決
- 攻撃者が目的達成のために用いる「戦術(Tactics)」「技術(Technique)」「手順(Procedure)」=TTPsを体系化し、世界標準の分類モデルとして定義しました。これにより、製品やチームの垣根を越えて、攻撃者の手口を共通の言語で客観的・網羅的に議論・分析できるようになりました。
② 自社の防御体制における「死角(ギャップ)」の可視化
◇ 課題
- 「SIEMやEDRを導入している」だけでは、実際の攻撃に対してどの攻撃手法を防げていて、どの手法が見落とされているのかを具体的に把握することが困難でした。
◇ 解決
- 攻撃の14の戦術フェーズ(偵察〜インパクト)に沿って自社の検知・防御能力を突き合わせることで、「初期アクセスやC2通信の遮断は機能しているが、内部探索(Discovery)や権限昇格(Privilege Escalation)を捕らえるルールが不足している」といった具体的に補強すべき「防御の盲点(ギャップ)」を明確に特定できます。
③ 「先回り(プロアクティブ)」な防御の加速
◇ 課題
- 攻撃が最終段階(データの暗号化や引き出し)に達してから対応したのでは、壊滅的な被害を免れません。
◇ 解決
- 攻撃者が侵入を試みたり内部で足場を固めたりする早期段階(キルチェーンの前半)で攻撃を捕らえて遮断できます。判明した死角に対応するルールを自社のSIEMやEDRへ速やかにデプロイして防御を補強できます。
④ 高度な敵を構造的に捉える
◇ 課題
- 現代の国家主導APTグループやランサムウェア組織は極めて巧妙で、単一のセキュリティ製品をすり抜ける技術を持っています。
◇ 解決
- 敵の行動パターンをMITRE ATT&CK上にマッピングして可視化することで、専門アナリストでなくても「敵がどのようなツールやマルウェアを使い、次にどのような手を打ってくるか」を時系列順・構造的に予測し、先手を取った防御戦略を構築できます。
2. MITRE ATT&CK × SOCRadarの5つのコアモジュールの対応ガイド
SOCRadarは、サイバー攻撃者のTTPs(戦術・技術・手順)を体系化した「MITRE ATT&CKフレームワーク」と深く統合されています。攻撃者の行動をMITRE ATT&CKにマッピングすることで、組織は「敵がどのような手口を使い、自社の防御体制にどのような死角(ギャップ)があるか」を把握し、先回りした防御策を構築できるようになります。
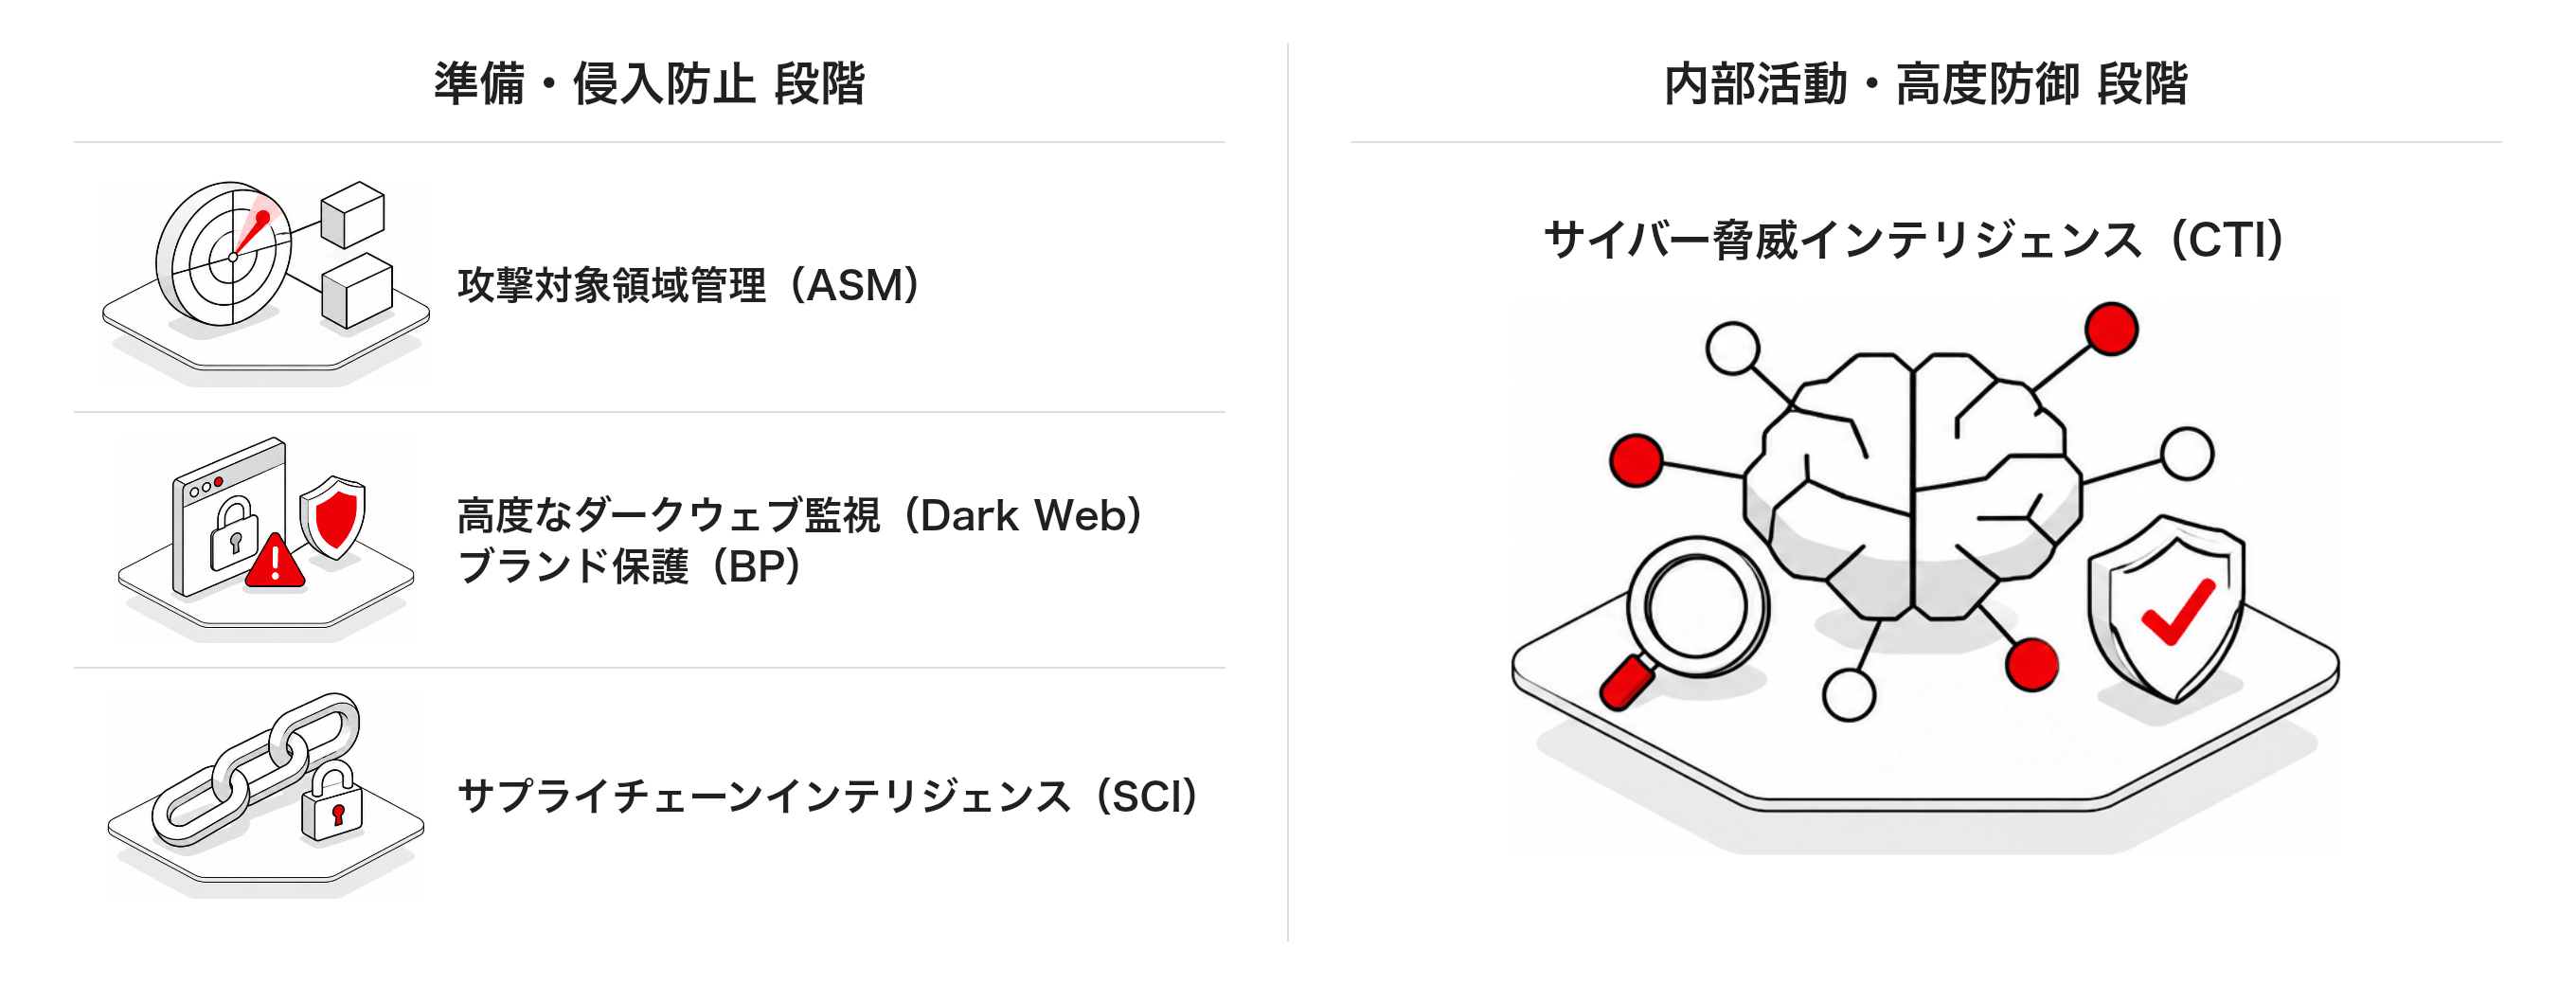
攻撃対象領域管理(ASM)
対応するATT&CK戦術 : 「1. 偵察」「3. 初期アクセス」
- ハッカーの視点からドメイン、IPアドレス、SSL/TLS証明書、クラウドバケットなどの外部公開資産や、忘れられた「未管理の資産(シャドーIT)」を特定・マッピングします。外部に露出した既知の脆弱性(CVE)や設定ミスを検出し、攻撃者が偵察段階で狙う死角をなくすとともに、初期アクセスの侵入口を事前に塞ぎます。
高度なダークウェブ監視(Dark Web)
対応するATT&CK戦術 : 「2. リソース開発」「3. 初期アクセス」「8. 認証情報アクセス」
- ダークウェブ、地下フォーラム、ブラックマーケット、Telegram等の匿名チャットを監視します。情報窃取型マルウェア(InfoStealer)ログやデータ侵害から流出した従業員・顧客の認証情報(ID/パスワード/セッションクッキー)やボットネット、アクセス権取引を早期に検知し、多要素認証(MFA)バイパスや不正ログインに悪用される前に先回りして無効化することを支援します。
ブランド保護(BP)
対応するATT&CK戦術 : 「1. 偵察」「2. リソース開発」「3. 初期アクセス」「8. 認証情報アクセス」
- 公式ドメインを模倣したフィッシングサイト(タイポスクワッティング)、偽SNSアカウント、不正モバイルアプリ、GitHub等の公開リポジトリにおける機密コード・APIキーの露呈を検出します。ワンストップの削除(テイクダウン活動)管理やGoogle Web Risk連携による主要ブラウザ上でのブロックにより、攻撃インフラを無力化することを支援します。
サプライチェーンインテリジェンス(SCI)
対応するATT&CK戦術 : 「3. 初期アクセス」
- 自社と相互接続されたサードパーティベンダー(取引先やソフトウェア供給元)のセキュリティリスクを、133の技術的チェック項目に基づいて動的に評価・監視します(A〜Fのリスクスコア評価)。取引先の弱点や流出認証情報を把握し、信頼関係を悪用したサードパーティ経由の侵入や脅威波及を未然に防止することを支援します。
サイバー脅威インテリジェンス(CTI)
対応するATT&CK戦術 : ATT&CKフレームワーク全般
- MITRE ATT&CKフレームワークと最も深く統合されているモジュールです。攻撃グループのプロファイルを「MITRE ATT&CKビュー」で視覚化し、MITRE ATT&CKテクニックに紐づいた検知ルール(YARA/SIGMA等)を自社のSIEM/EDRへ適用可能です。さらに、サンドボックスによるマルウェア動的解析や検証済みIoC(脅威フィード)連携により、攻撃動作を捕捉・遮断することを支援します。
3. MITRE ATT&CKの戦術とSOCRadarの対応関係
MITRE ATT&CKが定義する攻撃の14のフェーズに対し、SOCRadarの各モジュールは以下のように連携して防御網を構築します。
| 攻撃フェーズ | MITRE ATT&CK 戦術 | 対応するSOCRadarモジュール / 機能 | ||||
|---|---|---|---|---|---|---|
| ASM | Dark Web | BP | CTI | SCI | ||
| 準備・侵入 | 1. 偵察 | ✓ | ✓ | |||
| 2. リソース開発 | ✓ | ✓ | ✓ | |||
| 3. 初期アクセス | ✓ | ✓ | ✓ | ✓ | ✓ | |
| 実行・内部活動 | 4. 実行 | ✓ | ||||
| 5. 永続化 | ✓ | |||||
| 6. 権限昇格 | ✓ | |||||
| 7. 防御回避 | ✓ | |||||
| 8. 認証情報アクセス | ✓ | ✓ | ✓ | |||
| 探索・データ侵害 | 9. 検出/探索 | ✓ | ||||
| 10. 横方向の移動 | ✓ | |||||
| 11. 収集 | ✓ | |||||
| 12. コマンド&コントロール | ✓ | |||||
| 13. データ引き出し | ✓ | ✓ | ||||
| 14. インパクト | ✓ | ✓ | ✓ | ✓ | ||
偵察
- 攻撃対象領域管理(ASM): ドメイン、IP、クラウドバケット、未管理の放置サーバー(シャドーIT)を自動検出し、ハッカーから見える情報露出(死角)を排除。
- ブランド保護(BP) : 類似ドメイン(タイポスクワッティング)、偽SNSアカウント、野良アプリを巡回監視し、情報収集・準備段階の脅威を特定。
リソース開発
- 高度なダークウェブ監視: ダークウェブや闇市場、地下チャットで自社システムへのアクセス権やボットネット、マルウェアが取引されていないかを監視。
- ブランド保護(BP) : 偽サイトや不正アプリに対しワンストップで削除(テイクダウン)申請を実行。さらにGoogle Web Risk等と連携し、主要ブラウザ上で即座にアクセスを遮断。
初期アクセス
- 攻撃対象領域管理(ASM) : 外部公開資産に潜む既知の脆弱性(CVE)や設定ミス(オープンポート、弱いプロトコル等)を自動検出し、修復を促すことで侵入口を塞ぎます。
- 高度なダークウェブ監視 : スティーラーログやデータ侵害から流出した従業員・顧客の認証情報(ID/パスワード/セッションクッキー)を特定し、不正アクセス前に無効化します。
- ブランド保護(BP) : GitHubなどの公開コードリポジトリに誤ってコミットされたAPIキーや機密コードを特定
- サイバー脅威インテリジェンス(CTI) : アイデンティティ&アクセス(I&A)インテリジェンスおよび脆弱性インテリジェンスにより、悪用されているCVEや漏洩アカウントを優先的にトリアージします。
- サプライチェーンインテリジェンス(SCI) : 自社と相互接続されたサードパーティベンダーの脆弱性や漏洩認証情報を継続監視し、取引先を経由した信頼関係の悪用による脅威波及を防ぎます。
実行~防御回避
- CTI(サンドボックスによるマルウェア解析、脅威アクター情報のTTPs可視化、YARA/SIGMAルール)が中心となり、攻撃者がシステム上でコードを実行したり、権限を奪って検知を回避しながら潜伏する動きを多角的に把握・阻止します。
認証情報アクセス
- 高度なダークウェブ監視、ブランド保護(サーフェスWeb監視)、CTI(I&A)が、スティーラーログ、流出データベース、公開コードリポジトリといったルートから暴露した認証情報やセッションクッキーを、初期アクセスや不正ログインに悪用される前に先回りして検知します。
検出/探索 ~ コマンド&コントロール
- サイバー脅威インテリジェンス(CTI)(脅威フィード、YARA/SIGMAルール、IoCエンリッチメント)が中心となり、攻撃者が内部で横移動したりC2サーバーと通信して遠隔操作を確立する動きをSIEM/ファイアウォール連携によってリアルタイム検知・自動ブロックします。
データ引き出し
- サイバー脅威インテリジェンス(CTI)・高度なダークウェブ監視が、データ引き出し通信の遮断から漏洩データの追跡までをカバーします。
インパクト
- SOCRadar全体で、ランサムウェアによるデータ暗号化やシステム破壊といった最終被害に至る前に、キルチェーンの前段階(初期アクセスからC2通信・データ引き出し)で先回りして攻撃を断ち切ります。
4.MITRE ATT&CK連携がもたらす組織上のメリット
受動的対応から能動的(プロアクティブ)防御へのシフト
- 単に「IPアドレスをブロックする」レベルの対症療法から、「攻撃者が次に取るであろう行動(TTPs)」を先読みした検知・予防措置へ運用を昇華できます。
セキュリティの「死角」の可視化とリソースの最適化
- 自社のSIEMやEDRでカバーできている攻撃手法と、未対策の技術分野が明確になるため、限られた予算と人員をどこに投入すべきか戦略的に判断できます。
高度な専門知識がなくても「敵の意図」を理解
- SOCRadar の各モジュールを組み合わせることで、複雑な技術データやログを知識レベルにかかわらず理解・共有できるようになります。

SOCRadar Extended Threat Intelligence
サイバー脅威インテリジェンスに加えて、アタックサーフェスマネジメントとデジタルリスク保護がすべて統一コンソール上で利用可能です。AI技術を活用した高度な仕組みにより、組織のデジタル資産を包括的に保護します。
製品ページ:https://www.grcs.co.jp/products/socradar
秋山 勝
IT業界歴25年の現役セキュリティエンジニア。プログラマ、ネットワーク・インフラ、データセンター運用、データ分析を経てセキュリティの道へ。ベンダー(開発・SIer)と社内SEの両面から、数多くのプロジェクトに携わってきました。 現在は、脅威インテリジェンス、ASM、デジタルリスク保護、CASBなど、激化するサイバー脅威から企業資産を守る「攻めの防御」を専門としています。